AI関連ニュース
2段階認証は破られていない。「ログイン済みの状態」ごと盗まれた — Anthropic、Claudeセッション窃取で強制サインアウト・カード削除・不正課金を返金
Anthropicが2026年8月30日から、一部のClaudeユーザーへ「インフォスティーラー型マルウェアにログインセッションを盗まれ、第三者が使用量を消費していた」と通知を開始。該当セッションの強制失効、保存済みカード情報の削除、不正課金の返金を実施した。盗まれたのはパスワードではなくセッションcookieで、2段階認証は迂回される。特定されたマルウェアはVidar / Lumma / StealC / RedLine / Acreed(Windows)とAtomic Stealer(Mac)の6種。狙われた価値が「使用量」だった点で、AIサブスクの利用枠が換金対象になったことを示す事例となった。
① Anthropic、Claudeユーザーを強制サインアウト — 何が起きたのか
2026年8月30日、Anthropicは一部のClaudeユーザーに対して個別のメールを送り始めた。内容は穏やかではない。「あなたのコンピューター上にある一般的なインフォスティーラー型マルウェアが、Claudeのログインセッションを盗み出し、第三者がそのセッションを使ってあなたのアカウントにアクセスし、使用量を消費していた」というものだ。
Anthropicはこのメールのなかで、被害の見分け方をひとつだけ具体的に示している。「使用上限が回復したように見えたのに、あなたが使っていない間に減っていた場合、これが原因である可能性が高い」。Claudeの有料プランを契約している人が「今日はほとんど使っていないのに上限に当たった」と感じたことがあるなら、それが偶然ではなかった可能性がある、ということになる。
重要なのは、これがAnthropic側のシステム侵害ではないという点だ。同社は「このマルウェアがClaudeに関係している、Claude経由でインストールされた、あるいはあなたがClaudeで行ったことに関係している、と考える理由はない」と明言している。壊れたのはサービス側ではなく、利用者の手元のPCである。
② 盗まれたのはパスワードではない — 「セッションcookie」という盲点
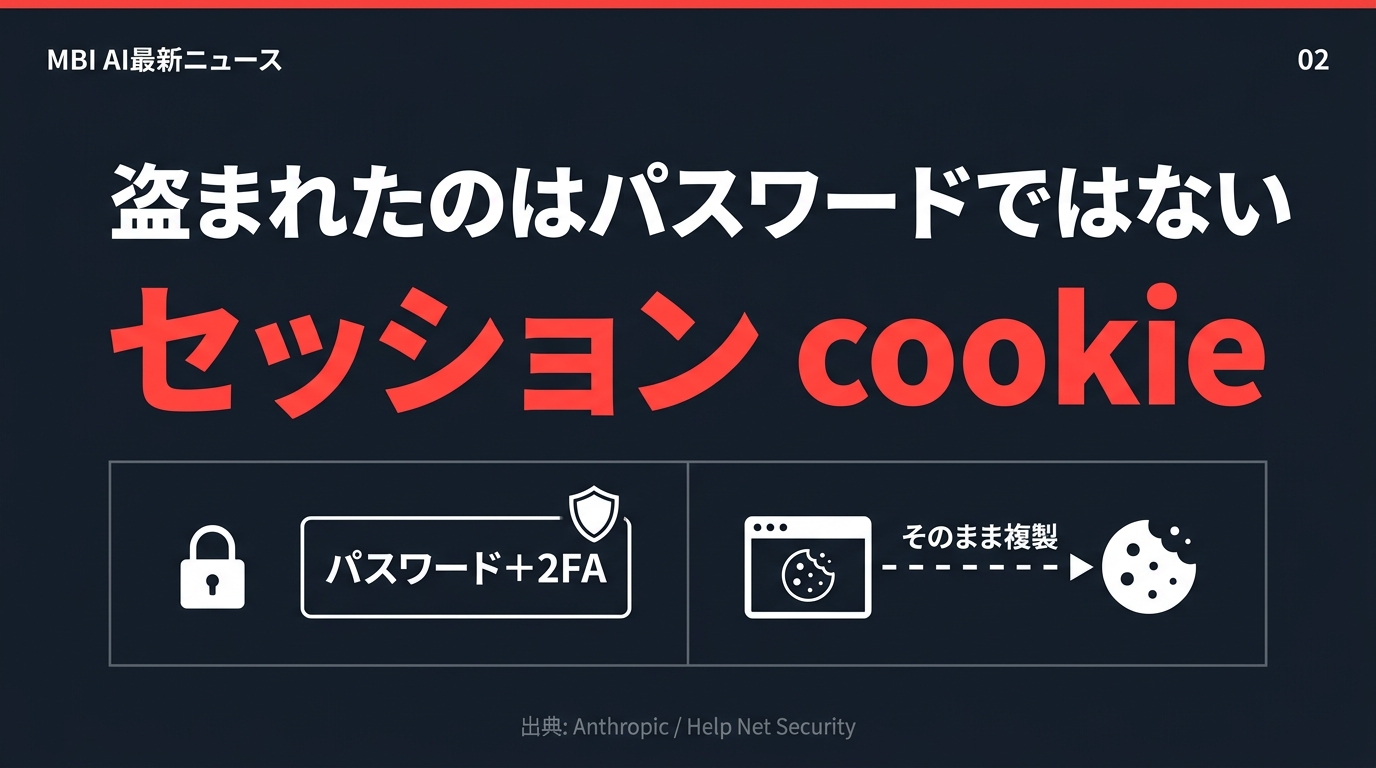
今回のニュースでもっとも実務的に重い事実は、盗まれたのがパスワードではなくセッションcookieだったという点にある。
2段階認証(2FA)は、あくまで「ログインする瞬間」を守る仕組みだ。一度ログインが成功すると、サイトはブラウザに対して「この人はもうログイン済みです」という証明書=セッションcookieを発行する。クリックのたびに再認証させないための仕組みである。インフォスティーラーはこのcookieをそのままコピーする。そして攻撃者がそれを別の環境で「再生(リプレイ)」すると、システム側からはすでにログインを済ませた本人にしか見えない。
つまりパスワードを何桁にしようが、認証アプリを入れていようが、この経路には効かない。Help Net Securityはこれを「セッション窃取は新しい認証情報窃取である」と表現している。守るべき対象が「パスワード」から「ログイン済みの状態そのもの」へ移った、という認識の切り替えが必要になる。
③ 特定されたマルウェアは6種 — 感染経路は「非公式ダウンロード」
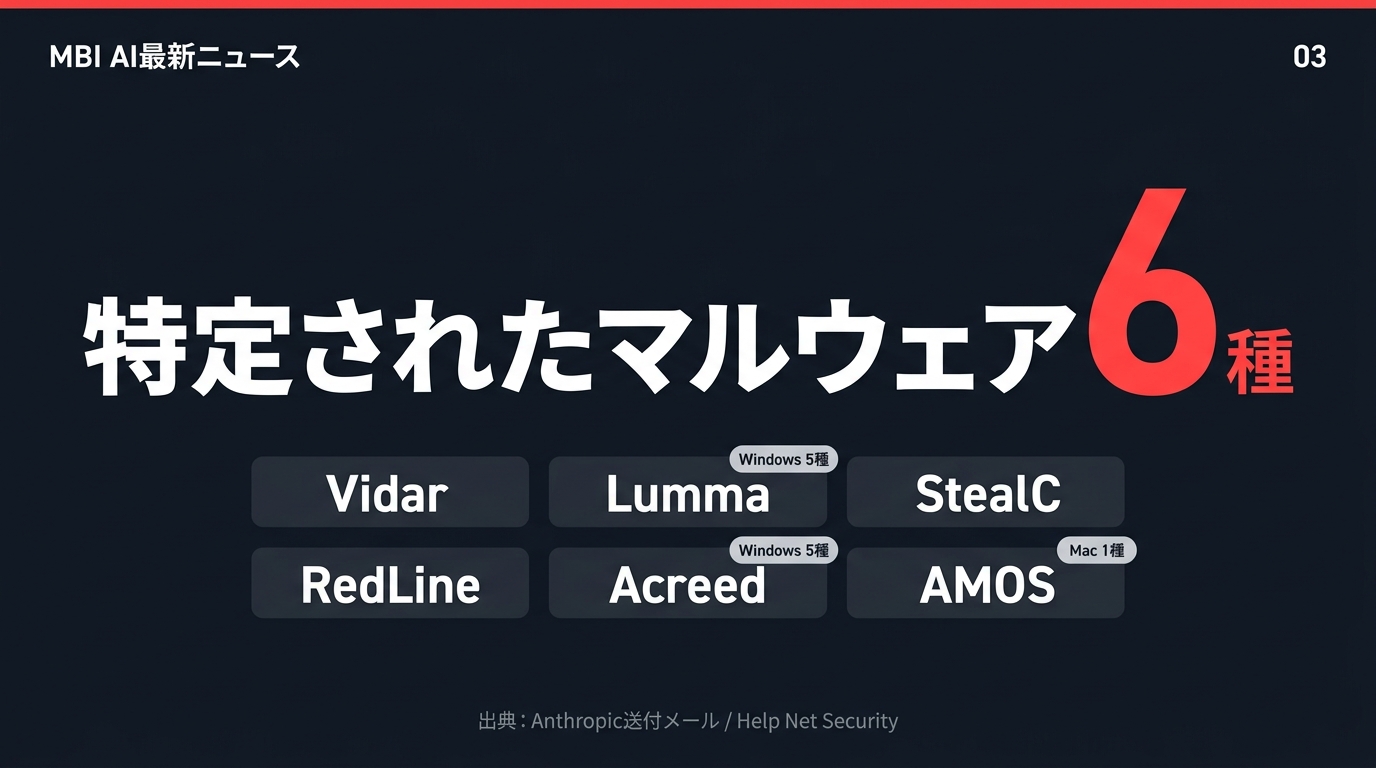
Anthropicが影響ユーザー宛のメールで名指ししたマルウェアは6種類。Windows側が Vidar / Lumma(LummaC2)/ StealC / RedLine / Acreed の5種、Mac側が Atomic Stealer(AMOS) で、Macは「少数」とされている。
いずれもAIとは無関係の汎用インフォスティーラーだ。同社の説明によれば「非公式なダウンロードや悪意あるアプリと一緒に入り込み、ブラウザに保存されたパスワード、ログインcookie、ローカルで動く他アプリの認証情報を静かにコピーする」タイプで、Claudeのセッションは「回収された多数のもののうちのひとつ」に過ぎなかった。攻撃者はあとから、集めた山のなかからClaudeのセッションだけを選り分けて使い始めた、という順序になる。
Redditで受信メールを公開した被害者は、感染経路をロシア系の地下フォーラムからダウンロードした海賊版ゲームだと特定している。Anthropicは「スマートフォンやタブレットは関与していないと見られる」とも述べており、被害の起点はあくまでPCである。
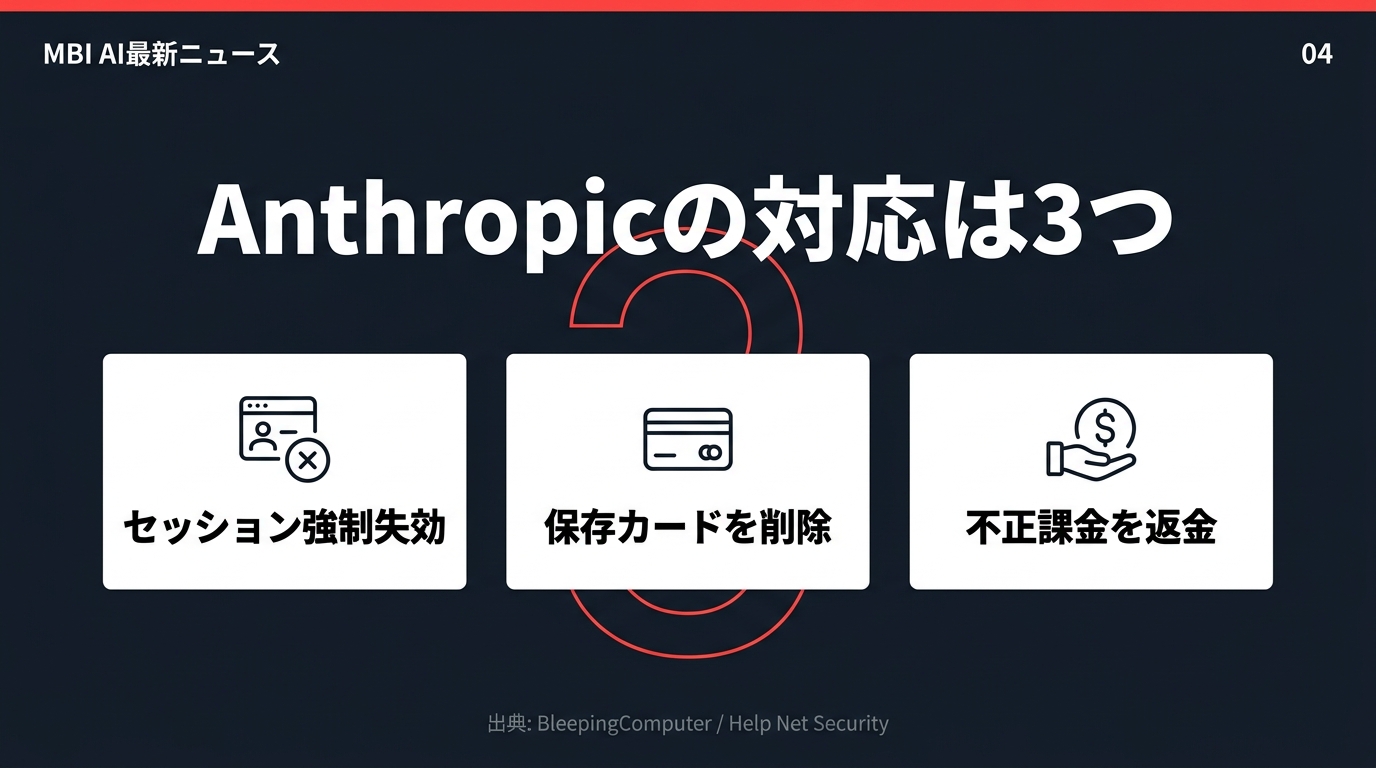
④ Anthropicの対応は3つ — 失効・カード削除・返金
Anthropicが取った対応は明確に3つある。
- 強制サインアウト:盗まれたセッションを無効化するため、該当アカウントのログイン状態を一括で失効させた。
- 保存済み支払い方法の削除:攻撃者による不正な購入を防ぐため、アカウントに登録されたカード情報を取り除いた。
- 不正課金の返金:攻撃者が使用量を使い切ったことで発生した不正な請求を、同社が特定したうえで返金した。
ただし同社は、この対応が「対症療法」であることも同時に伝えている。「サインアウトは盗まれたセッションを止めますが、マルウェアを取り除いてはくれません。まだあなたのコンピューターに残っているなら、次のログインセッションも同じように盗まれます」。ここが今回のいちばん実務的な警告だ。プラットフォーム側がどれだけ手を尽くしても、端末が汚染されたままなら同じことが繰り返される。
⑤ 狙われたのは「使用量」だった — AIクオータが換金商品になる
アカウント乗っ取りと聞けば、普通は「情報が抜かれた」「カードが使われた」を想像する。だが今回、攻撃者が実際に消費したのは使用量(クオータ)だった。ここに経済としての新しさがある。
AIサービスの有料プランは、月額と引き換えに一定量の推論能力を買う契約だ。つまりアカウントの中には常に「まだ使っていない計算資源」が積まれている。従来、盗んだアカウントを換金するにはカード情報を抜くか、アカウント自体を転売する必要があった。しかしAIサブスクの場合、ログイン済みの状態さえあれば、その場で計算資源をそのまま消費して価値を取り出せる。転売先を探す手間も、決済を突破する手間もいらない。
これは「AIの使用枠が、盗んで即座に現金化できる商品として扱われ始めた」ことを意味する。しかも被害は静かに進む。カードの不正利用なら明細に痕跡が残るが、使用量の枯渇は「今月は使いすぎたかな」で片づけられてしまう。Anthropicが異常に気づいたきっかけが「使用パターンの異常」だったという事実は、この被害が利用者側からは見えにくいことをそのまま示している。
⑥ 投資の視点 — テーマは「端末」から「セッション」へ
今回の件は、AIセキュリティという言葉の意味が実務レベルで変わりつつあることを示している。これまでAIセキュリティといえば、プロンプトインジェクションやモデルの脱獄といった「モデルの中身」の話が中心だった。しかし実際に金銭被害を生んだのは、ごく普通の情報窃取型マルウェアと、ごく普通のブラウザcookieである。
ここから読み取れる論点は3つある。第一に、セッション管理の強化。デバイスに紐づけたセッション(トークンバインディング)、有効期限の短縮、異常検知による自動失効といった、地味だが効く技術の需要が上がる。第二に、端末衛生(デバイスハイジーン)。組織がどれだけSaaS側の設定を固めても、社員の私物PCが汚染されていれば同じ穴が開く。第三に、AI課金の異常検知。使用量そのものが盗難対象になった以上、クレジットカードの不正検知と同じ仕組みが、AIのトークン消費にも必要になる。
なお、これらは「今日株価が動く材料」ではない。ただし、AIの普及フェーズが「導入」から「運用と保全」へ移るにつれて、投資テーマとしての比重は確実に上がる領域である。個別銘柄の判断は各自の調査に委ねるが、少なくともAIの導入コストには、これまで計上していなかった保全コストが乗るという前提で試算し直す価値はある。
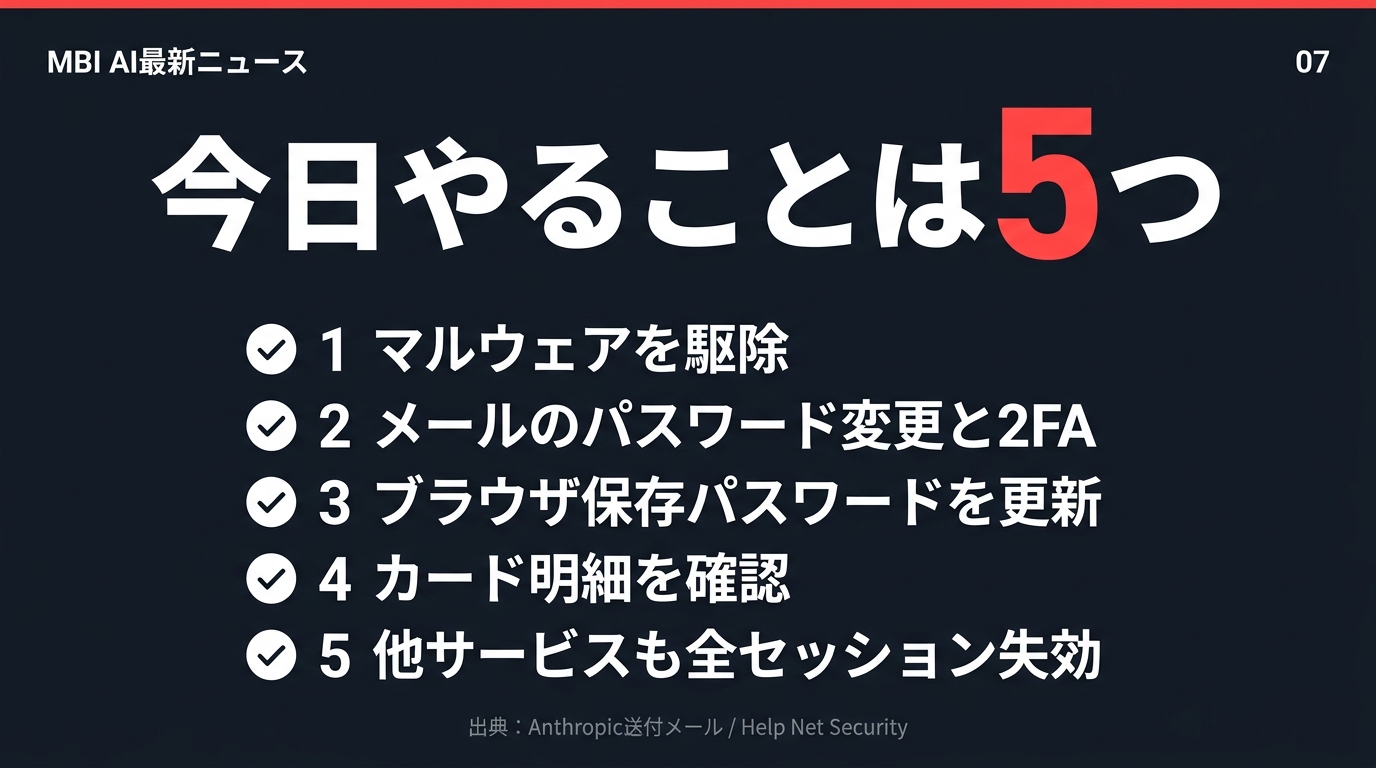
⑦ 生活の視点 — 今日やるべき5つのこと
Anthropicが影響ユーザーに案内した復旧手順は、Claudeに限らずあらゆるサービスに当てはまる。順番が重要なので、そのまま示す。
- 先にマルウェアを駆除する。ここを飛ばすと、以降の作業がすべて無駄になる。新しいパスワードも新しいセッションも、同じ経路でまた盗まれる。
- Claudeに使っているメールアカウントのパスワードを変更し、2FAを有効にする。メールを取られると復旧経路ごと奪われる。
- ブラウザに保存していたパスワードをすべて更新する。ブラウザに支払い情報を保存していたなら、カードの明細も確認する。
- 利用を続けるなら、支払い方法を登録し直す(Anthropicは削除済みのため)。
- 他のオンラインサービスもすべてサインアウトし、ログインし直す。以前のセッションを無効化するためで、これを忘れると他サービスのcookieが生きたままになる。
加えて、Help Net SecurityはAnthropicを装った便乗フィッシングへの警戒を促している。この手のニュースが出たあとは「あなたのアカウントが影響を受けました」という偽メールが必ず出回る。メール内のリンクを踏まず、必ず自分でブックマークやアドレスバーから公式サイトへ入ること。
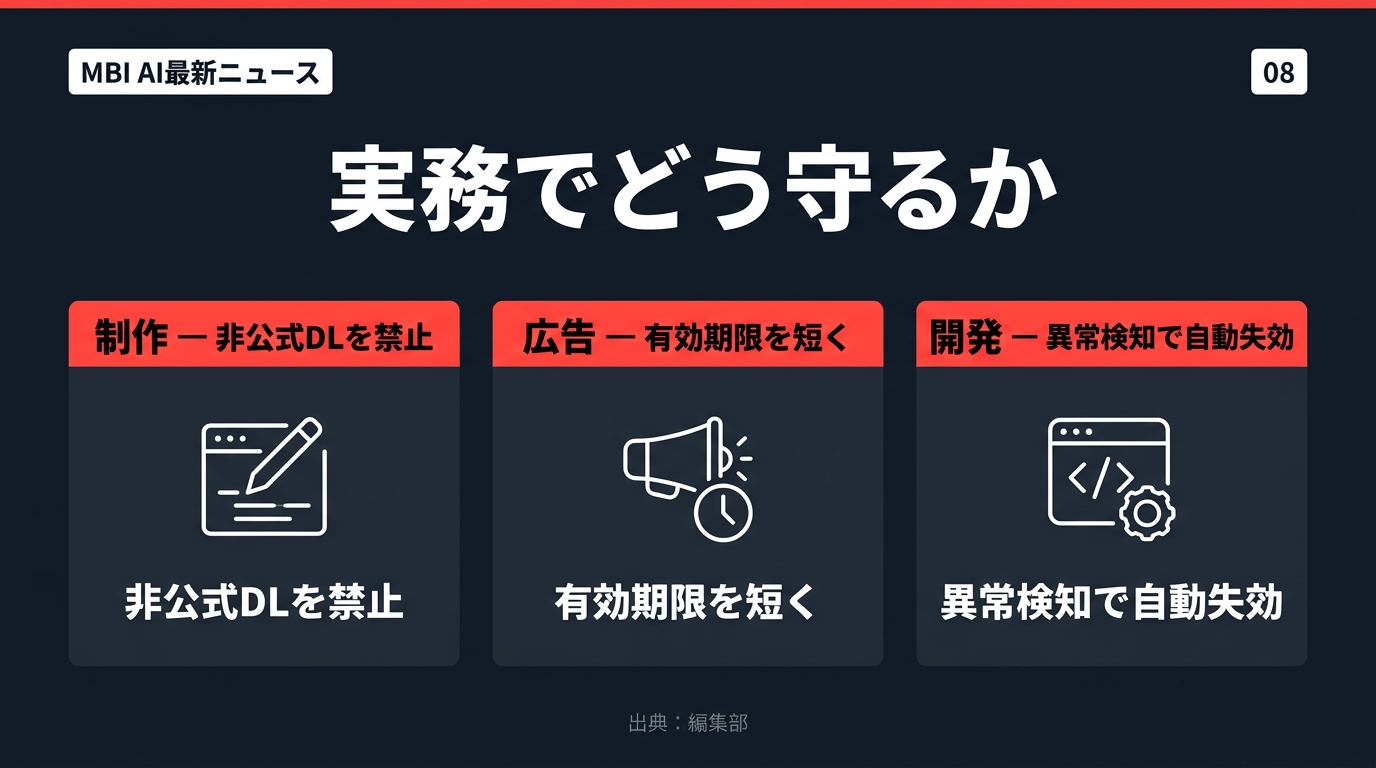
⑧ 実務の視点 — 制作・広告・開発それぞれの守り方
業務でAIを使う側の視点に落とすと、打ち手は3つの領域に分かれる。
制作現場(デザイン・画像生成):Midjourney、Firefly、Canvaといった制作系サービスの多くは、ブラウザのセッションcookieだけで動く。制作PCでの非公式ダウンロードとフリーの「便利プラグイン」を禁止し、ブラウザ保存パスワードを使わずパスワードマネージャーへ寄せる。素材サイトからの野良ダウンロードが常態化している現場ほど、この経路は生きている。
広告運用:Meta広告マネージャー、Google Ads、GA4は、ログイン済みセッションを奪われると直接に予算を動かされる。2FAだけで安心せず、セッション有効期限の短縮、支払い方法の保存解除、そして「日次予算が想定を超えたら即アラート」を運用ルールとして組み込む。
ツール開発:自社ツールでAI APIを扱うなら、①APIキーをブラウザやローカル平文に置かない ②セッションcookieに HttpOnly / Secure / SameSite を必ず付ける ③異常な使用量スパイクを検知したら自動でセッションを失効させる実装を入れる。今回Anthropicが異常に気づいたきっかけも「使用パターンの異常」だった。プラットフォーム側にできたことは、自社ツールにも実装できる。
まとめ
今回の件で覚えておくべきことは、たった一行に縮められる。2段階認証は破られていない。破る必要がなかっただけだ。
攻撃者は認証を突破したのではなく、認証が終わったあとの「ログイン済みの状態」をコピーした。だからパスワードの強度も認証アプリも、この経路には効かない。そして盗まれた価値は、情報でもカードでもなく、AIサブスクに積まれた使用量だった。AIの利用枠が、盗んでその場で現金化できる商品として扱われ始めたということである。
プラットフォーム側の対応(失効・カード削除・返金)は誠実で速かった。だが同社自身が認めるとおり、それは対症療法にすぎない。守るべき境界線は、いまやサービスの側ではなく、あなたが毎日開いているそのブラウザの内側にある。
出典・参考情報
- Help Net Security「Anthropic locks out Claude users after infostealers hijack login sessions」2026年8月31日 — helpnetsecurity.com
- BleepingComputer「Anthropic warns infostealer malware is hijacking Claude sessions to drain usage」2026年8月30日 — bleepingcomputer.com
- SecurityWeek「Anthropic Warns Claude Users of Infostealer Malware Infections」 — securityweek.com
- 影響ユーザーによるAnthropic送付メールの公開(Reddit r/ClaudeAI) — reddit.com
※Anthropicは本件について公開ブログを出しておらず、一次情報は影響ユーザー宛の個別メールです。本記事の引用は、そのメール文面をBleepingComputerおよびHelp Net Securityが確認・引用したものに依拠しています。