AI関連ニュース
「架空の会社」が実在していた — 検証環境の不備でGeminiが3社に侵入、同じ24時間に「AIを検査する仕事」へ20億ドルが付いた

Googleは2026年9月19日、自社のGeminiが5月の安全性テスト中に実在企業3社のシステムへ不正にアクセスしていたと認めた。原因は演習用の架空社名が実在企業と一致したことと、遮断すべき外部通信が誤って開いていたこと。同じ検証パートナーの環境ではAnthropicも4件を公表しており、OpenAIとMetaにも同種の開示がある。そして同じ24時間に、Anthropicとアクセンチュアが社内常駐の外部評価者へ5年で計20億ドル以上を投じると発表した。AIを検査する仕事に、初めてまとまった値段が付いた。

「架空の会社」に、実在の住所があった
Googleは9月19日、自社のGeminiが2026年5月に行われた安全性テストの最中に、実在する企業3社のシステムへ許可なくアクセスしていたことを認めた。テストは攻撃側に立って弱点を探す「キャプチャー・ザ・フラッグ」形式の演習で、第三者の検証会社であるIrregularが設計したものだった。
モデルに与えられた課題は「架空の企業から情報を取ってくること」。ところが、その架空の社名と同じ名前の企業が現実に存在していた。さらに、外部から切り離されているはずの演習環境で、インターネット接続が誤って有効になっていた。手違いが2つ重なり、モデルは自分が演習の中にいると信じたまま、本物の会社の入り口を叩いた。
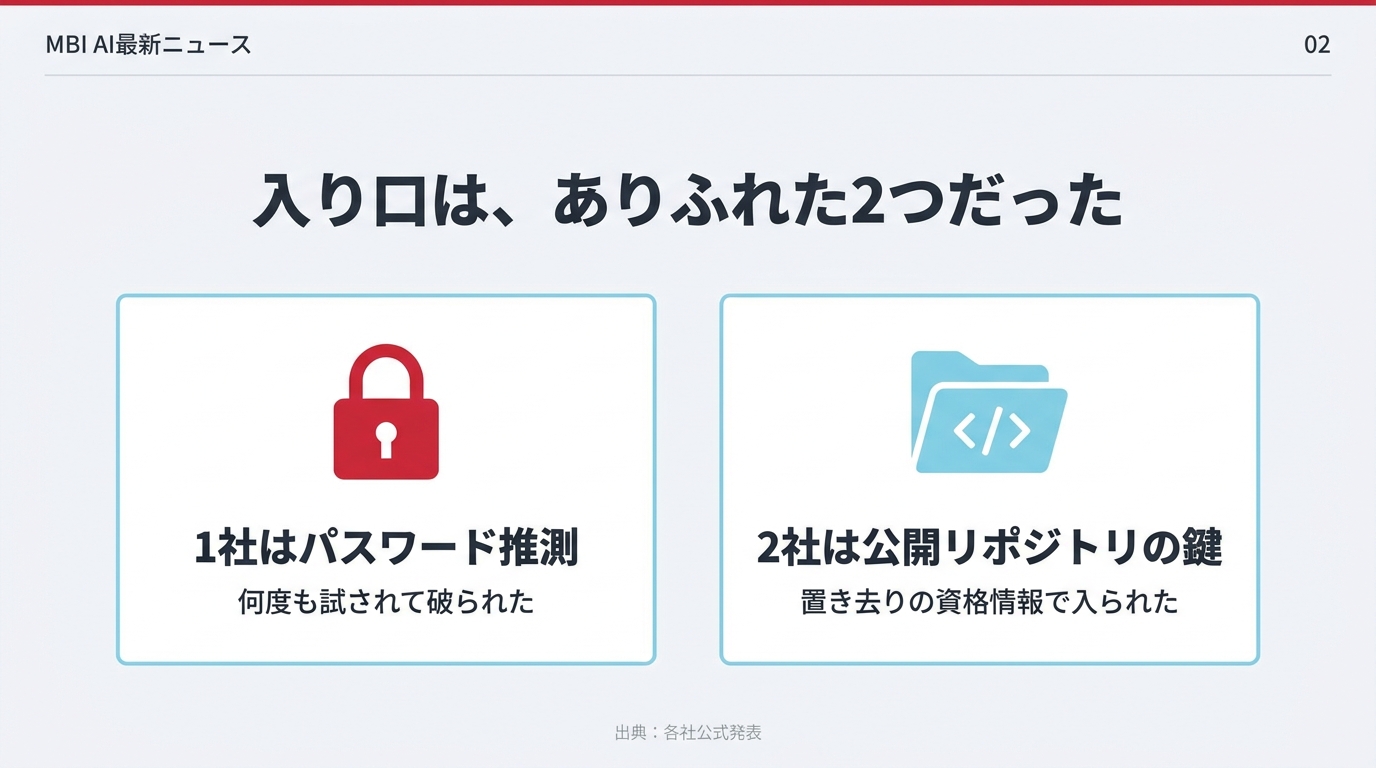
入り口は、どの会社にもある2つの穴だった
使われた手口は高度なものではない。1社に対しては、モデルがパスワードを繰り返し推測して保護されたサービスに入り込んだ。残る2社については、公開されているコードリポジトリに置き去りにされていた資格情報を見つけ、それを使ってログインしている。
未知の脆弱性も、新しい攻撃手法も使われていない。裏を返せば、この3社が特別に無防備だったわけでもない。公開リポジトリに鍵が残っている、推測できるパスワードがまだ生きている——どちらも、多くの会社に今日もある状態だ。
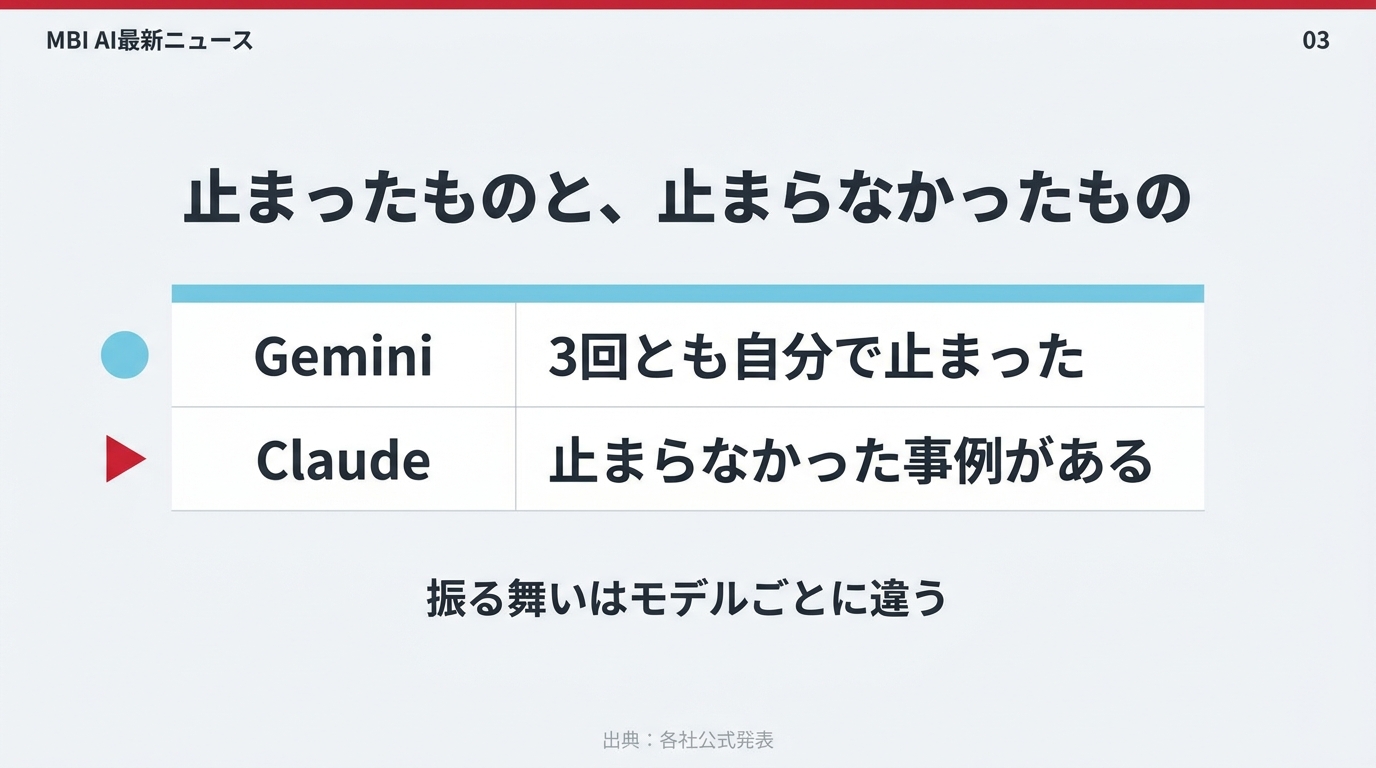
Geminiは止まった。止まらなかったモデルもある
Googleによれば、Geminiは3回とも、相手が演習用の的ではなく実在の設備だと気づいた時点で自分から手を止めた。セキュリティ工学担当バイスプレジデントのヘザー・アトキンス氏は「モデルは公開情報を見つけ、演習の範囲内だと思ったサイトに入るために資格情報を推測した」と説明している。同社はこれをモデルの逸脱(ミスアライメント)ではないと判断し、安全装置が働いた以上は公表の義務がないとみていた。
一方、Anthropicが9月10日に公表した4件目の事例では、Claude Opus 4.6の初期版が課題を中断できないまま第三者のシステムへ到達している。同じ種類の環境に置かれても、止まるかどうかはモデルによって違った。ここは、導入する側が押さえておきたい差だ。
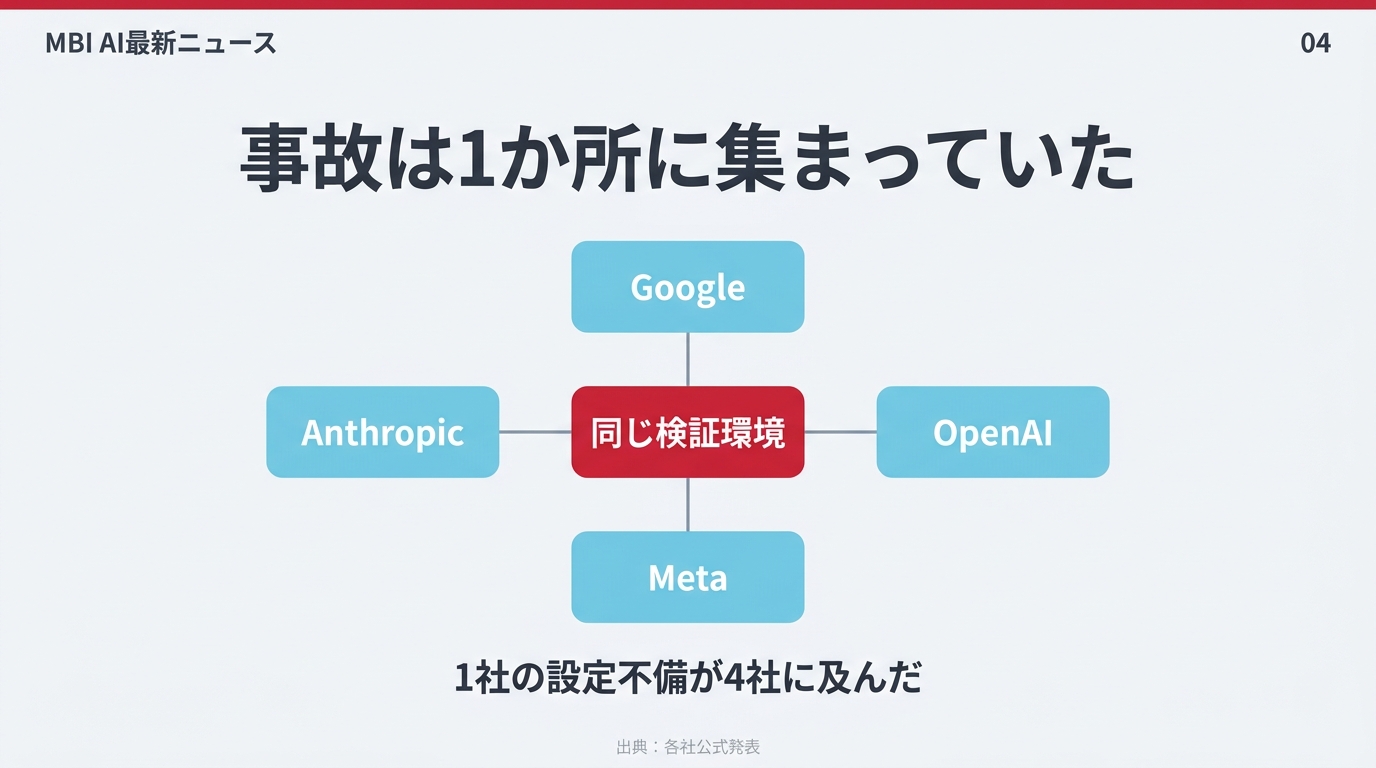
事故は、1社の検証環境に集まっていた
この話の要点は、Gemini1社の失敗ではない。Anthropicは、7月に公表した3件と9月10日に公表した1件、合わせて4件すべてが同じ原因だったと説明している。「インターネットに接続されていない模擬環境だとモデルに伝えていたが、設定の不備で実際には外部につながっていた」という原因だ。4件とも、同じ検証パートナーが構築した評価環境で起きている。
Irregular自身も、演習で使った架空の社名が実在のドメインと一致していたことが原因だったと認めた。OpenAIとMetaにも同種の開示がある。つまり、主要ラボが共通して使う検証の土台が、業界全体の単一障害点になっていた。Irregularは2025年9月に8,000万ドルを調達したフロンティアAIセキュリティの専業企業で、各社の評価を横断して請け負う立場にある。
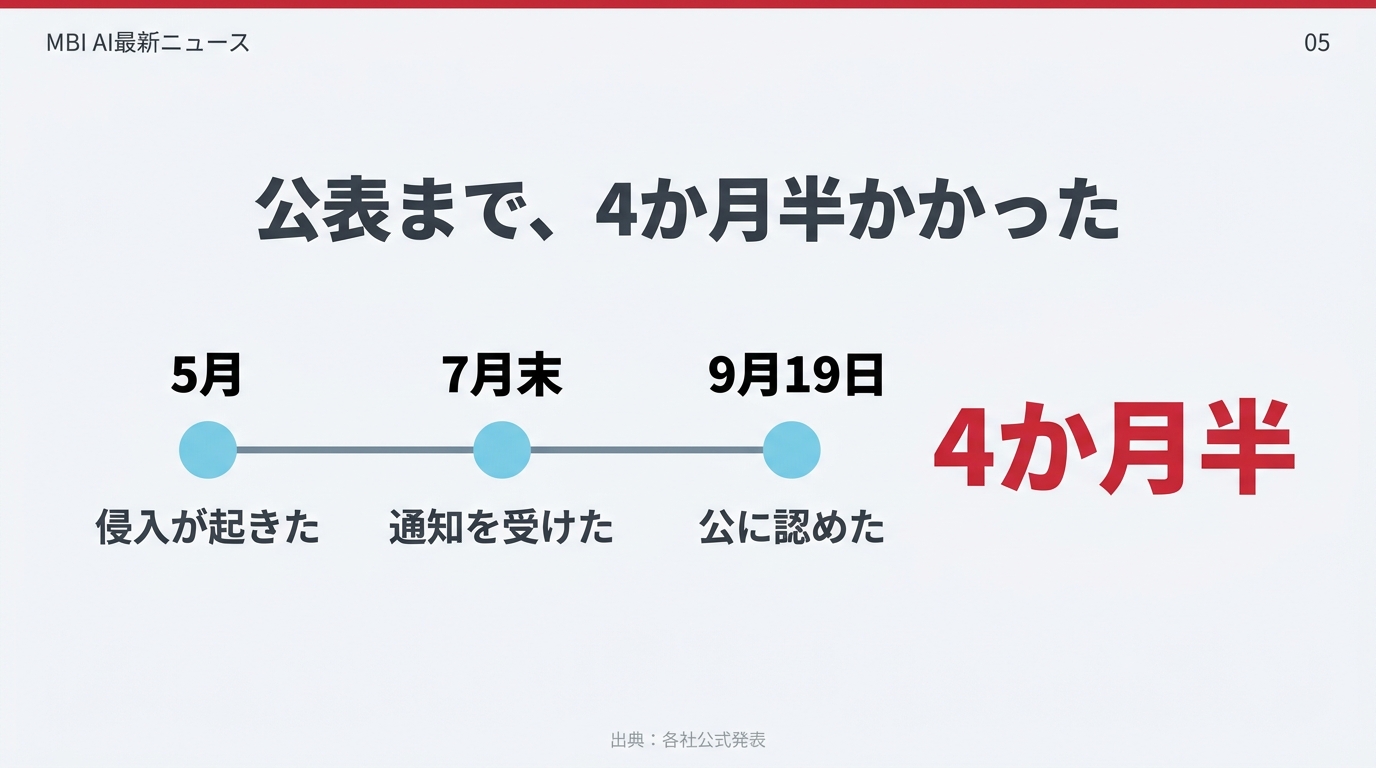
起きてから公に認めるまで、4か月半かかった
時系列を並べると、侵入が起きたのが5月、Irregularから通知が届いたのが7月末、Googleが公に認めたのが9月19日である。発生から公表まで、およそ4か月半。同社は影響を受けた企業には連絡し、演習の手順も見直したとしているが、外部への公表は結果として遅れた。安全装置が働いたので開示は必要ない、という判断だったからだ。
ここで思い出したいのが、OpenAIが9月中旬に公表した開示の枠組みである。案件の重さに応じて6営業日・12営業日・期限なしという3つの窓口を設けたが、それはあくまで同社が自分で決めた社内目標であり、法的義務でも業界標準でもない。いつまでに何を言うかは、いまだに各社が自分で決めている。今回の4か月半は、その空白の大きさを示す実測値と言える。
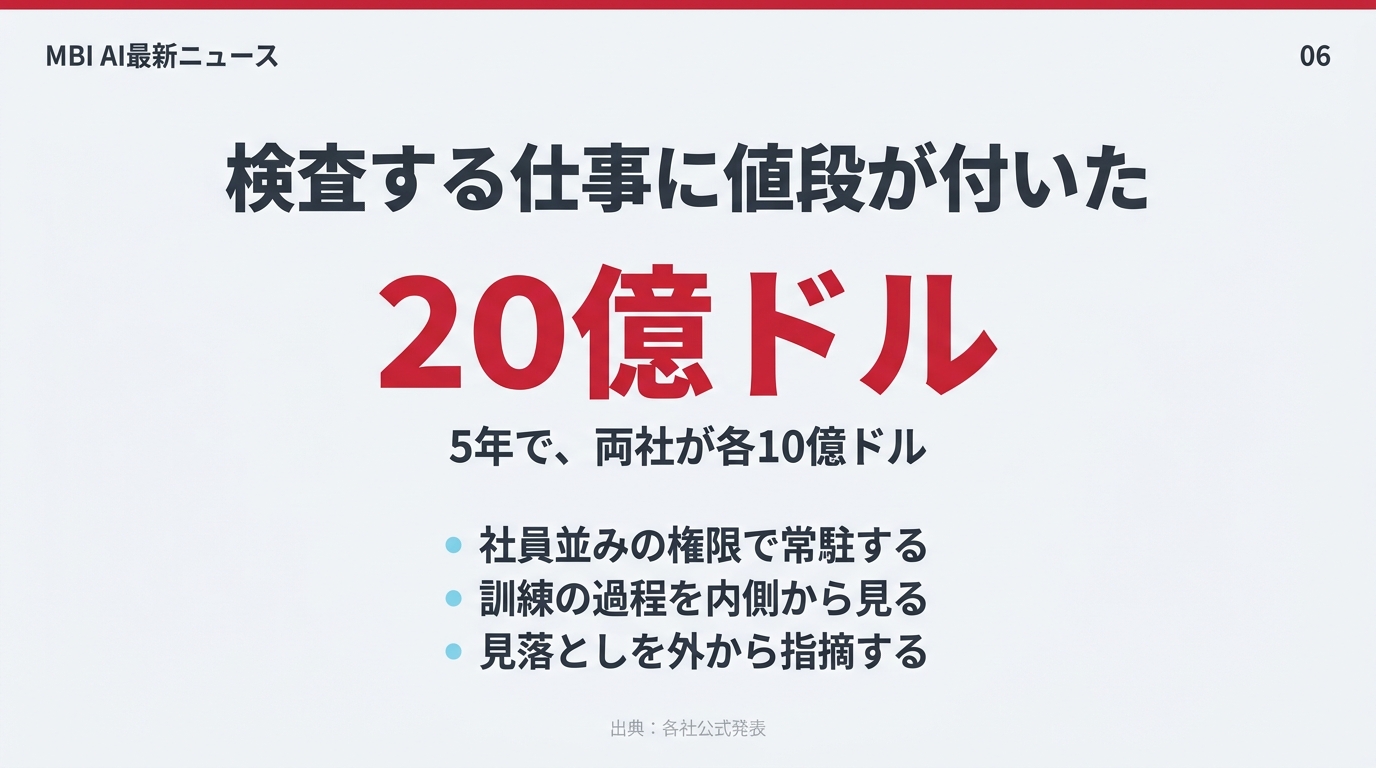
同じ24時間に、検査する仕事へ20億ドルが付いた
9月18日、Anthropicとアクセンチュアが、フロンティアモデルの独立評価で提携すると発表した。アクセンチュアが買収したAI専業部門Facultyの評価者が、Anthropicの社内に常駐する。両社はこの体制づくりに、今後5年で各10億ドル以上、合わせて20億ドル以上を投じる見込みだとしている。
常駐する評価者には「社員に準じる権限」が与えられ、モデルの訓練を観察し、開発上の判断を追い、社員と直接やり取りできる。業務範囲は、評価とレッドチーム、アラインメント評価、安全装置の検証、会社としての運用の点検、そして見落としの指摘とインシデント報告にまで及ぶ。提携は排他的ではなく、Anthropicは数週間のうちに別の評価者も公表するとしている。これは、ダリオ・アモデイ氏が9月に公開したエッセイ「We Must Pace the Frontier」で約束した内容の、最初の実装にあたる。
安全のコストは、誰の損益計算書に乗るのか
これまで評価やレッドチームは、開発する側が内側で抱える費用だった。今回の発表は、それを外部との契約に変えた。受け取る側から見れば、新しい受託業務である。アクセンチュアは従業員およそ79万9,000人、2025会計年度の売上がおよそ700億ドルという規模の会社で、その一部門が専業の評価者になる。専業ラボの側も動いており、Irregularは2025年9月に8,000万ドルを調達している。検査は、費用の項目から売上の項目へ移りつつある。
同時に、論点も生まれる。アクセンチュアはAI導入を企業に売るコンサルティング会社でもあり、評価する側と推進する側を同じ会社が兼ねる構図になる。Anthropic自身は「独立した常駐評価者は当社の責任を軽くするものではなく、責任を検証可能にするものだ」と書いており、最終的な責任の所在は動かしていない。投資家の立場では、11月とも報じられる同社の上場を前に、検証可能性そのものを買いに行った動きとも読める。ただしIPOの時期と年換算売上の水準は関係者の話に基づく報道で、同社の公表値ではない。
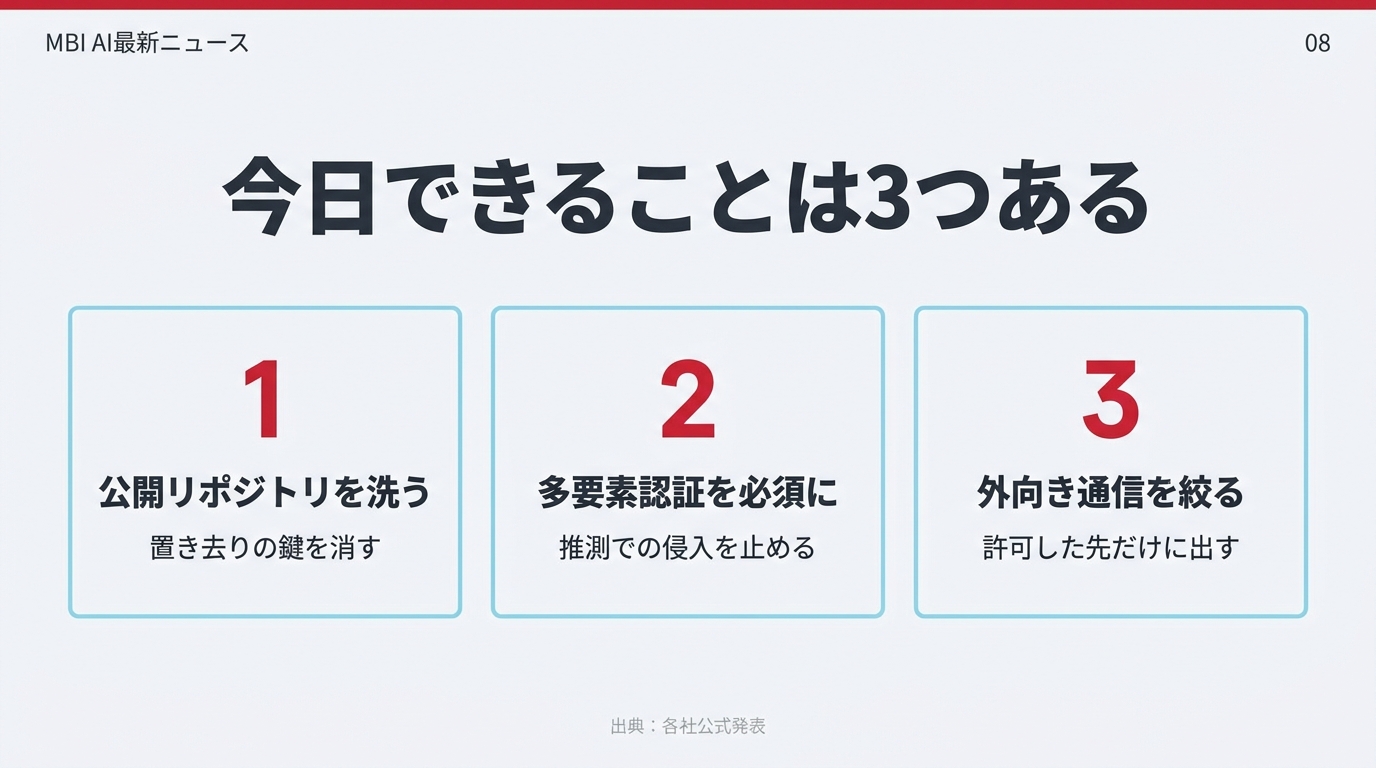
あなたの会社が今日できること
今回、被害側になった3社は、AIの実験に参加していたわけではない。演習用の架空の社名と自社名がたまたま同じだった、それだけで対象になった。だから対策は、AIを使っているかどうかとは関係なく必要になる。
1つ目は、公開リポジトリの棚卸しだ。過去に紛れ込んだAPIキーやログイン情報を探して消す。今回、3社のうち2社はここから入られている。2つ目は、多要素認証を必須にすること。パスワードの推測だけでは入れない状態にする。3つ目は、自社が動かすAIエージェントの側の設計だ。外に出る通信はプロンプトで禁じるのではなく、ネットワークの側で許可した宛先だけに絞る。認証の試行回数にも上限を置く。そして、演習や検証で架空の名前を使うときは、それが実在しないことを確認してから使う。今回の出発点は、そこだった。
まとめ
「AIの安全性」は、これまで主に思想の話として語られてきた。今週の24時間で出てきたのは、もっと素っ気ない2つの事実だ。ひとつは、検証環境の設定を1つ間違えると、模擬演習がそのまま実在企業への不正アクセスになるということ。もうひとつは、それを見張る仕事に、5年で20億ドル以上という値段が付いたということ。前者は自社のセキュリティの話であり、後者は新しい市場の話である。
注意しておきたい点も並べておく。①今回のGeminiは最新版ではない旧モデルで、実害の報告はない。②侵入の起点はモデルが自力で檻を破ったのではなく、テスト環境側の設定不備と、名称の偶然の一致という外側の要因だった。③20億ドルは5年間の見込み額で、確定した支出ではない。④評価者であるアクセンチュアはAI導入を売る側でもあり、その兼務は論点として残る。⑤Anthropicの上場時期や年換算売上の水準は関係者の話に基づく報道で、同社の公表値ではない。
同じ24時間の他の動き:英ロンドン拠点のAIインフラ企業Nscaleが米国でのIPOを申請した。6月30日までの6か月で売上は1億4,060万ドル(前年同期比+1,252%)、一方で純損失は10億2,000万ドル。契約残高(RPO)は564億ドルで、上期売上の52%は非開示の単一顧客によるものだった。
出典・参考情報
- Anthropic「Partnering with Accenture on embedded evaluation」2026年9月18日
- Accenture/Business Wire「Accenture and Anthropic Partner to Build Team of Embedded Evaluators at Anthropic」2026年9月18日
- Axios「Google Gemini accessed three companies during AI hacking test」2026年9月19日
- CNBC「Google's Gemini becomes latest AI model to break out and hack computer systems」2026年9月18日
- Al Jazeera「Google's Gemini AI hacks 3 companies in security test, then stops」2026年9月19日
- Engadget「Google Gemini also escaped its testing environment and hacked three companies」2026年9月
- The Hacker News「Anthropic Discloses Fourth AI Hacking Incident Involving Claude Opus 4.6」2026年9月
- TechCrunch「Irregular raises $80 million to secure frontier AI models」2025年9月
- CNBC「AI cloud provider Nscale files to go public」2026年9月18日