AI関連ニュース
OpenAI、フロンティアモデルでも「ゼロデータ保持」を守る — 中身を見ずに危険を検知する Private Safety Processing、9月投入
OpenAIが2026年8月19日、今後のフロンティアモデルでも適格なAPI顧客向けにZero Data Retention(ZDR)を維持すると表明。あわせて、顧客コンテンツをOpenAI担当者に開示せず、複数のやり取りをまたいだ危険パターンだけを自動検知する新機構「Private Safety Processing」をプレビューした。OpenAIに渡るのはアラートの種別と重大度のみ。保管は「顧客インフラ」か「OpenAIインフラ+顧客管理の鍵」の2モデルで、ロールアウトと技術ホワイトペーパーは9月予定。規制産業のAI導入条件と、エンタープライズAI市場の勝敗軸が動く。

① OpenAIが8月19日に示した「約束」
OpenAIは2026年8月19日、公式サイトで「Offering Zero Data Retention for frontier models」と題した文書を公開しました。要点はひとつ、今後のフロンティアモデルでも、適格なAPI顧客向けの「Zero Data Retention(ZDR=ゼロデータ保持)」を続けるという宣言です。
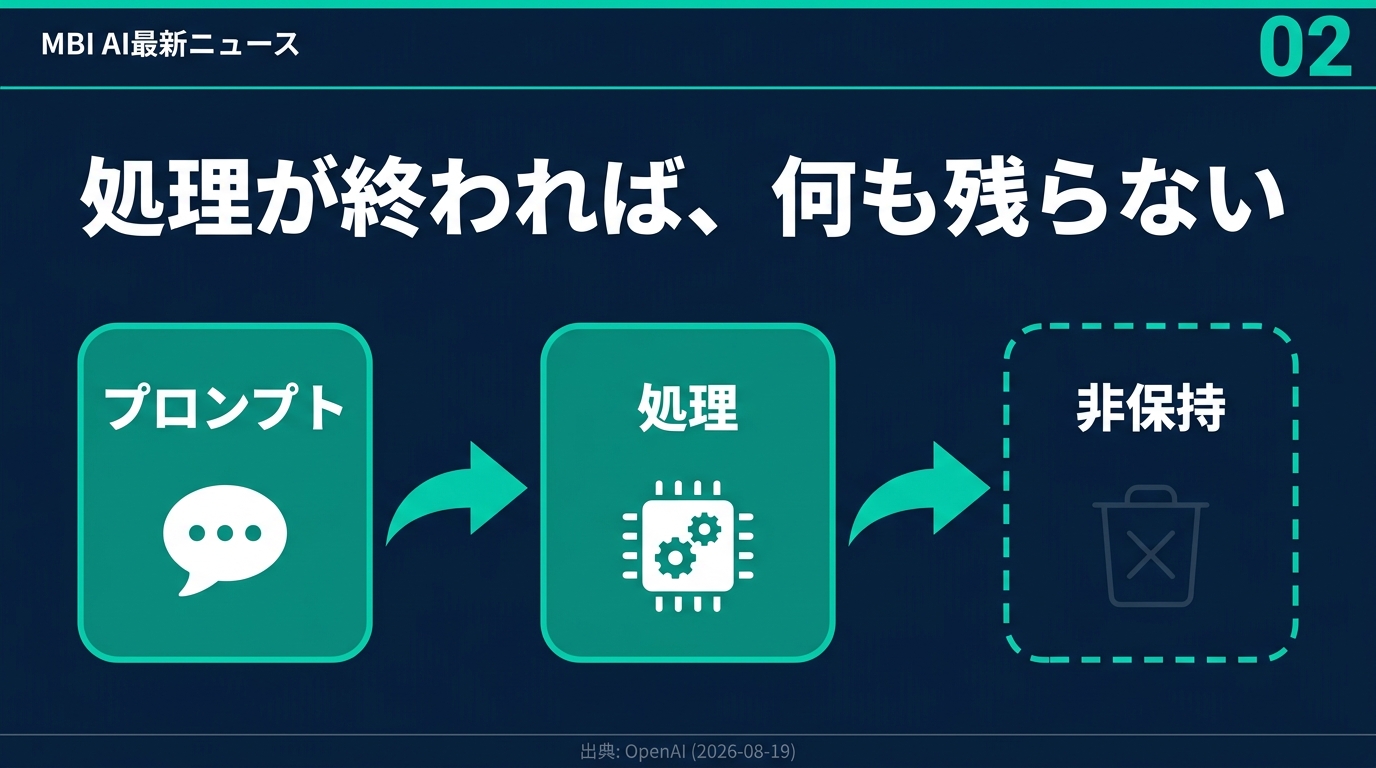
ZDRとは、APIに送ったプロンプトも、モデルが返した応答も、リクエストの処理が終わった時点で保持しない、という契約です。OpenAIの社員がその内容を閲覧のために取り出すこともできません。エンタープライズ顧客のデータは、明示的にオプトインしない限り、モデルの学習には使われません。
あわせてOpenAIは、新しい仕組み「Private Safety Processing」をプレビュー公開しました。データを預からずに、それでも危険な使われ方を検知するための設計です。ロールアウトと技術ホワイトペーパーの公開は、2026年9月を予定しています。
② そもそも Zero Data Retention とは何か
普段わたしたちが使うAIサービスの多くは、入力した内容を一定期間サーバーに保存します。不正利用の監視、障害調査、品質改善——理由はいくつもあります。しかし、預けた側から見ると「自分が書いた文章が、他社のサーバーに一定期間残っている」という状態です。
Zero Data Retentionは、この前提を外す契約オプションです。OpenAIの説明によれば、ZDRではリクエストの処理後にプロンプトも応答も保持されず、OpenAIの担当者がレビュー目的で内容にアクセスすることもできません。学習利用についても、エンタープライズ顧客のデータは明示的なオプトインがない限り使われません。
ただし、例外がひとつだけ明記されています。児童性的虐待素材(CSAM)と疑われる画像については、米国法(18 U.S.C. §2258A)が事業者に報告を義務づけているため、ZDRの下でも保持され、人手によるレビューと通報の対象になります。これはOpenAIに限らず、フロンティアモデルの提供者に共通する法的義務です。
③ 新機構 Private Safety Processing — 中身を見ずにパターンを見る
OpenAIが今回プレビューした Private Safety Processing は、ZDRと安全監視を両立させるための仕組みです。
従来のZDR対応の安全システムは、1回のやり取りを、その1回だけで評価していました。しかしOpenAIによれば、深刻なリスクは1回のやり取りだけでは見えないことが多い。悪意ある利用者が繰り返し安全装置を突く、複数アカウントで連携する、危険な意図を「ふつうの研究」に見せかける——こうした行為は、複数のやり取りを並べて初めて輪郭が出ます。
エージェントが長時間動くケースも同じです。OpenAIは具体例として「停止を指示されたあとも動き続けるなど、システムが利用者の意図から外れていく」場合を挙げています。1回のリクエスト単位の検査では、この種の逸脱は捉えられません。
Private Safety Processing は、関連する複数のやり取りをまたいでパターンを見つけます。ただしOpenAIの担当者が、その中身にアクセスすることはありません。検知はすべて自動システムが行います。
④ OpenAIに届くのは「2つだけ」
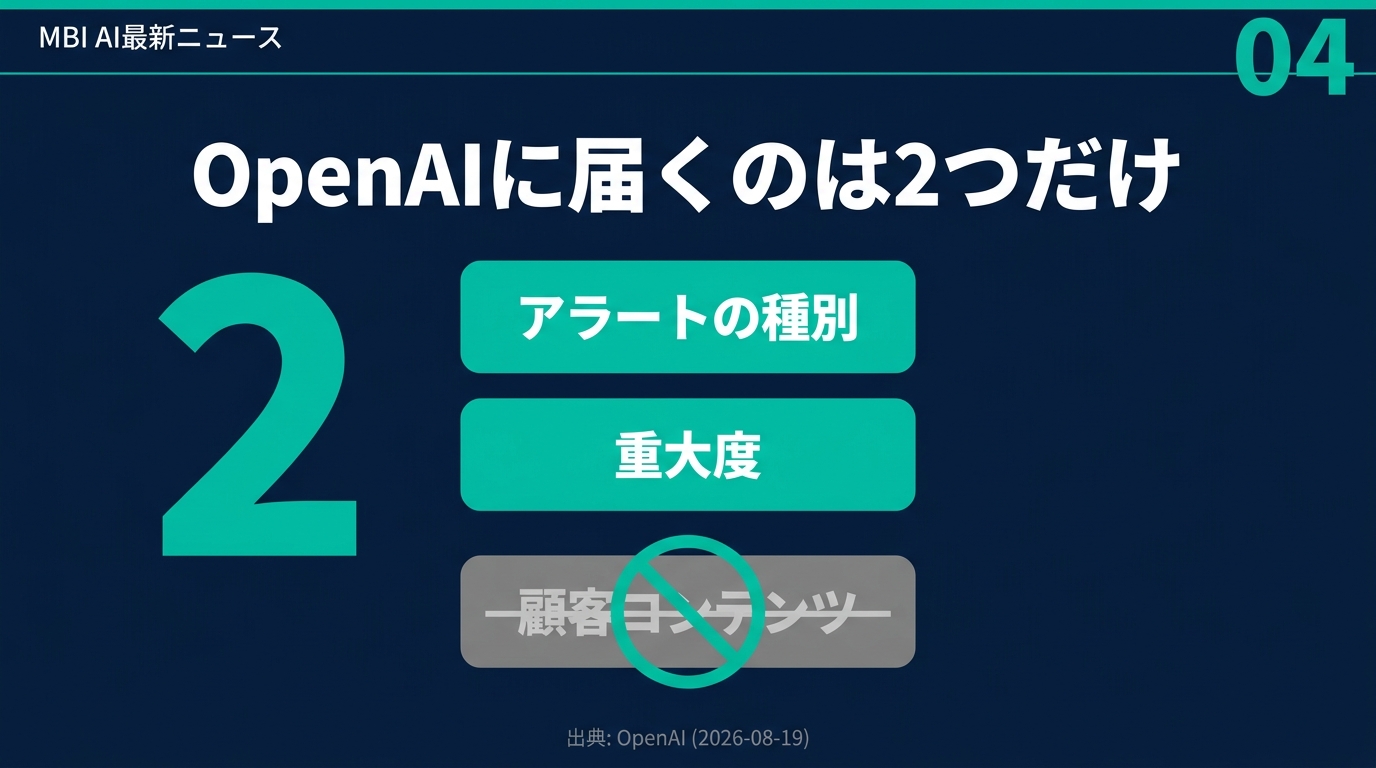
自動システムがリスクを検知したとき、OpenAI側に渡るのは何か。公式文書の記述は明確です。「どの種類の活動に関わるかを示す、狭く定義されたシグナル」——つまりアラートの種別と重大度だけです。
そのシグナルをもとに、OpenAIは対応(enforcement)が必要かどうかを判断します。フラグが立った場合でも、OpenAIの担当者が顧客コンテンツにアクセスすることはありません。
では顧客側はどうするか。顧客は自社のシステムに残っている情報を使って、アラートや対応の判断を自分で調査できます。異議を申し立てたい、正当な利用であることを説明したい、あるいは確認済みの不正利用の調査に協力したい——そう考えたときに初めて、顧客の判断で関連情報をOpenAIに共有します。
ここが設計思想の核心です。中身を渡すかどうかの決定権が、ベンダーではなく顧客の側にある。
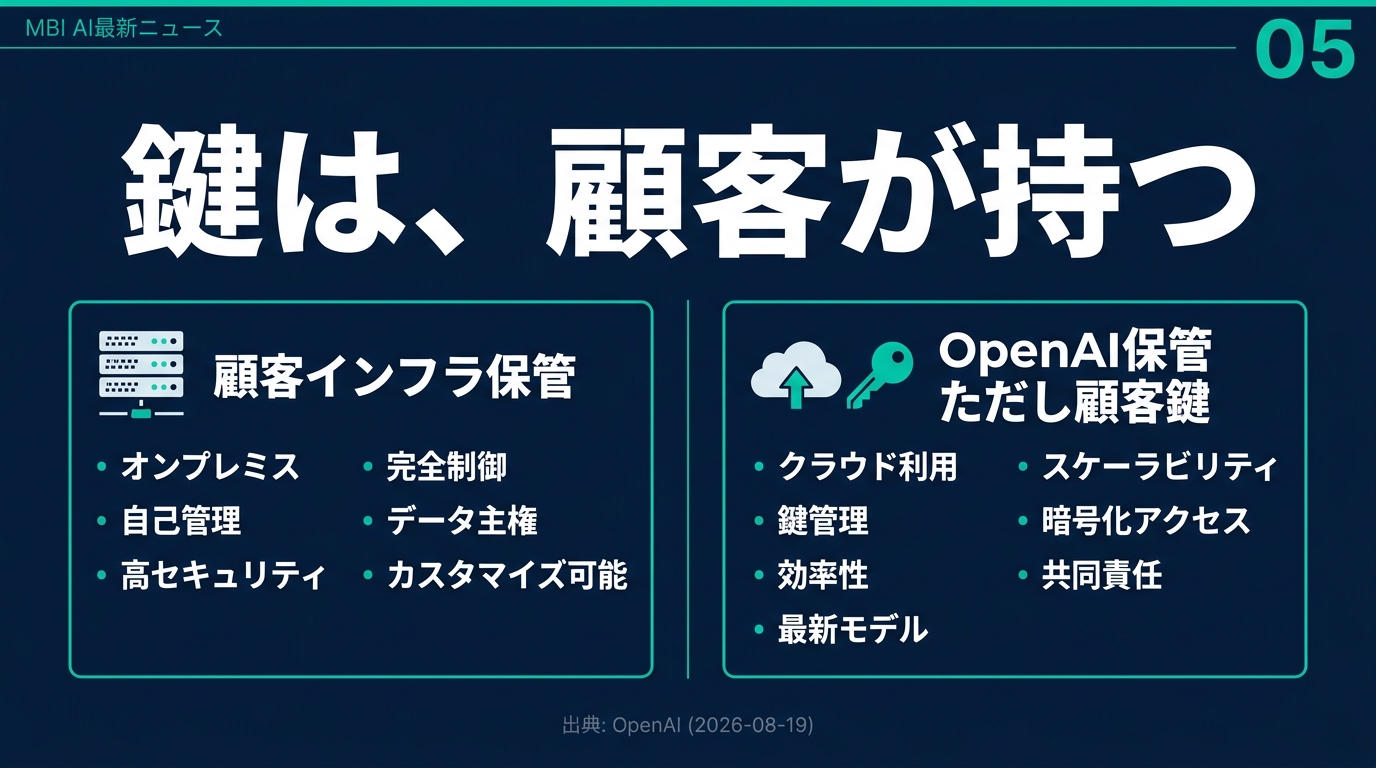
⑤ 鍵は顧客が持つ — 2つの保管モデル
Private Safety Processing は、データがどこに置かれていても機能するよう設計されています。OpenAIが示す保管モデルは2つです。
- 顧客が管理するインフラに置く(ZDRデプロイ) — 顧客コンテンツは顧客のコントロール下のインフラに留まります。
- OpenAIのインフラに置くが、鍵は顧客が持つ — 現在開発中のオプション。コンテンツは顧客が管理する鍵で暗号化され、OpenAIの担当者はその鍵の複製を持たないため、中身にアクセスできません。
どちらの場合も、自動システムは不正利用の可能性を検知し、限定的な安全シグナルだけを返します。プロンプトや応答そのものがOpenAIの担当者に露出することはありません。
「暗号鍵を顧客側が保持する」という設計は、クラウドの世界ではCMK(Customer Managed Key)やBYOK(Bring Your Own Key)として定着した考え方です。それがフロンティアAIの推論レイヤーにも降りてきた、という位置づけになります。
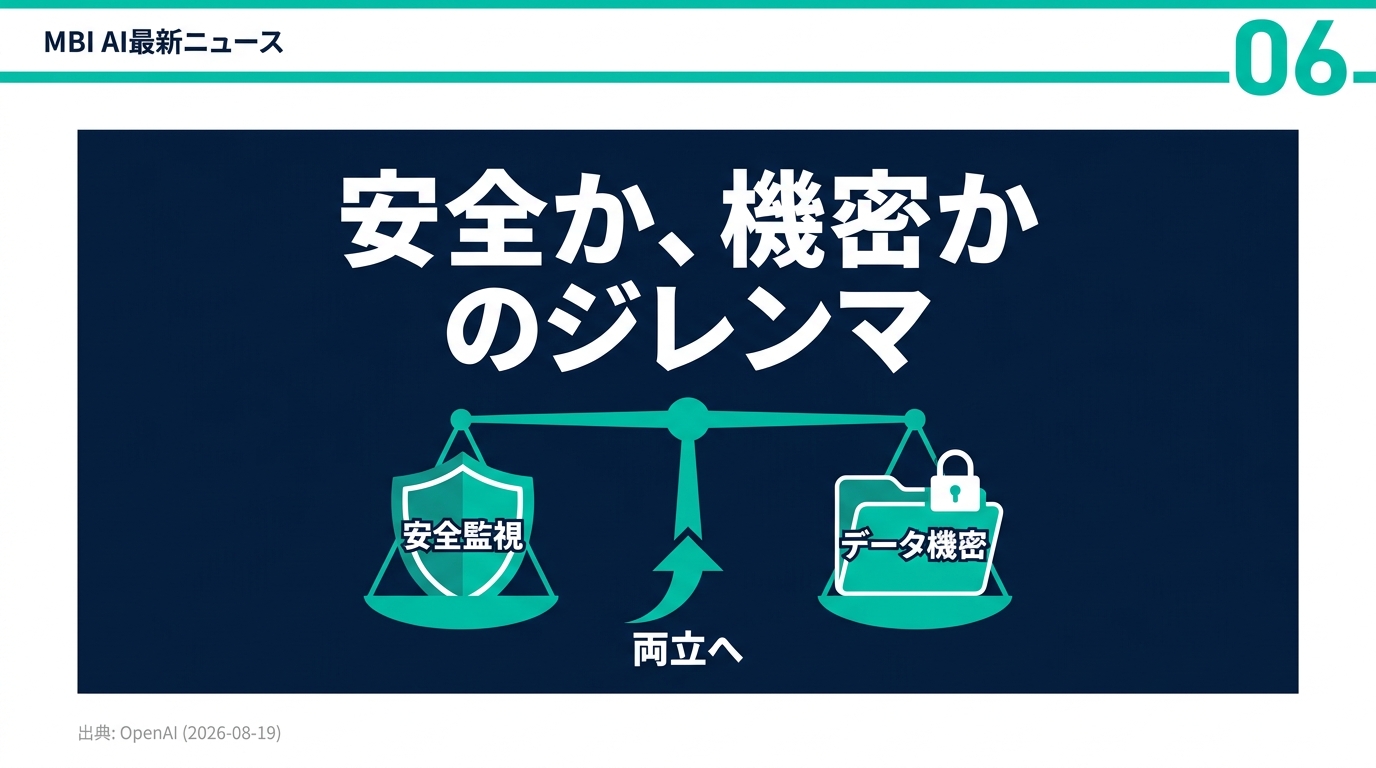
⑥ なぜ今なのか — 「安全監視」と「機密保持」の衝突
今回の発表でもっとも示唆的なのは、OpenAI自身が書いた次の一文です。
最近のフロンティアモデルの一部の展開では、安全監視のために、AI提供者が機微な内容を保持することを顧客に求めていた。多くの組織にとって、そうした要件はセキュリティ上の義務や、自社が奉仕する人々への約束と衝突する。
モデルが賢くなるほど、悪用されたときの被害も大きくなる。だから監視を強めたい。しかし監視を強めようとすると、データを預かる必要が出てくる。ここが、いまAI業界が突き当たっている壁です。
そして規制産業——金融、医療、法務、公共——にとって、「ベンダーにデータを預ける」は多くの場合そもそも選択肢に入りません。監督官庁への説明が立たないからです。つまりこの壁は、もっとも支払い能力の高い顧客層をAI導入から締め出す壁でもありました。
OpenAIは、その壁を「監視を諦める」ことでも「データを預かる」ことでもなく、暗号と自動処理で迂回するという解を出した——というのが今回の構図です。
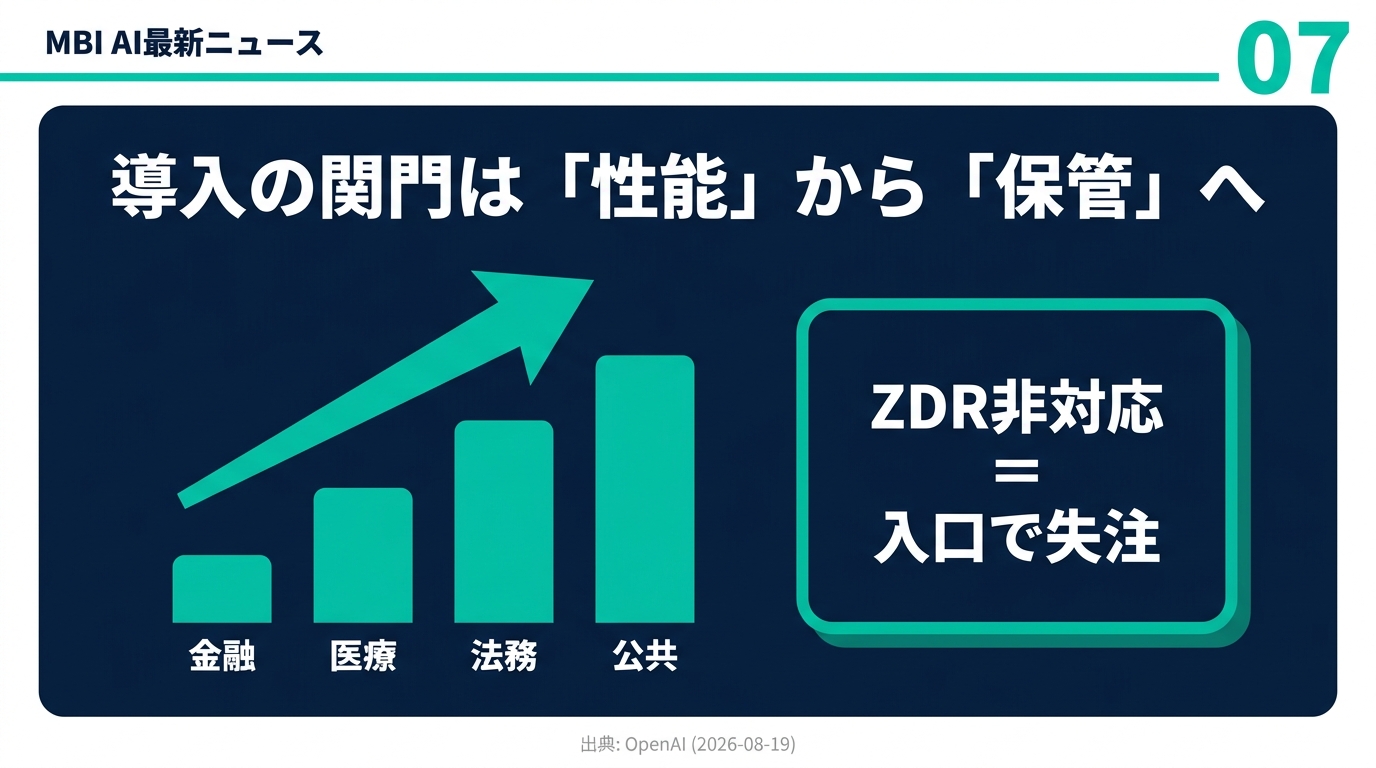
⑦ 投資への影響 — 勝敗は「保管条件」で決まる
AIモデルの競争は長らく「ベンチマークの点数」と「1トークンいくら」で語られてきました。しかし今回の発表が示すのは、企業向け市場ではもう一つの評価軸——データがどこに、どのくらい残るか——が、少なくとも同じ重さを持ち始めているということです。
OpenAIは今回、Glean、Databricks、Abridge、Microsoftの名前を挙げ、この設計が顧客との対話で形づくられたと説明しています。Gleanの最高情報セキュリティ責任者Sunil Agrawal氏のコメントは、この市場の力学をそのまま表しています。
エンタープライズのAI導入は、ひとえに顧客がデータをコントロールできるかにかかっている。選んだサービス以外に、直接的にも派生的にも使われないこと。OpenAIの「学習に使わない」というコミットメントとZDRがあるから、Gleanは自信を持ってOpenAIの上に構築できる。
投資家の視点で言えば、注目すべきは3点です。第一に、ZDR相当の条件を出せないモデル提供者は、規制産業の案件で入口の段階から外れる可能性が高まること。第二に、機密性の高いワークロードがAPI経由に流れることで、推論需要そのものが押し上げられること。第三に、鍵管理・監査・第三者評価といった周辺のガバナンス市場が拡大することです。
なお、Private Safety Processing はまだアーリー顧客との検証段階です。ロールアウトとホワイトペーパーが予定どおり9月に出るかどうかが、次の確認ポイントになります。
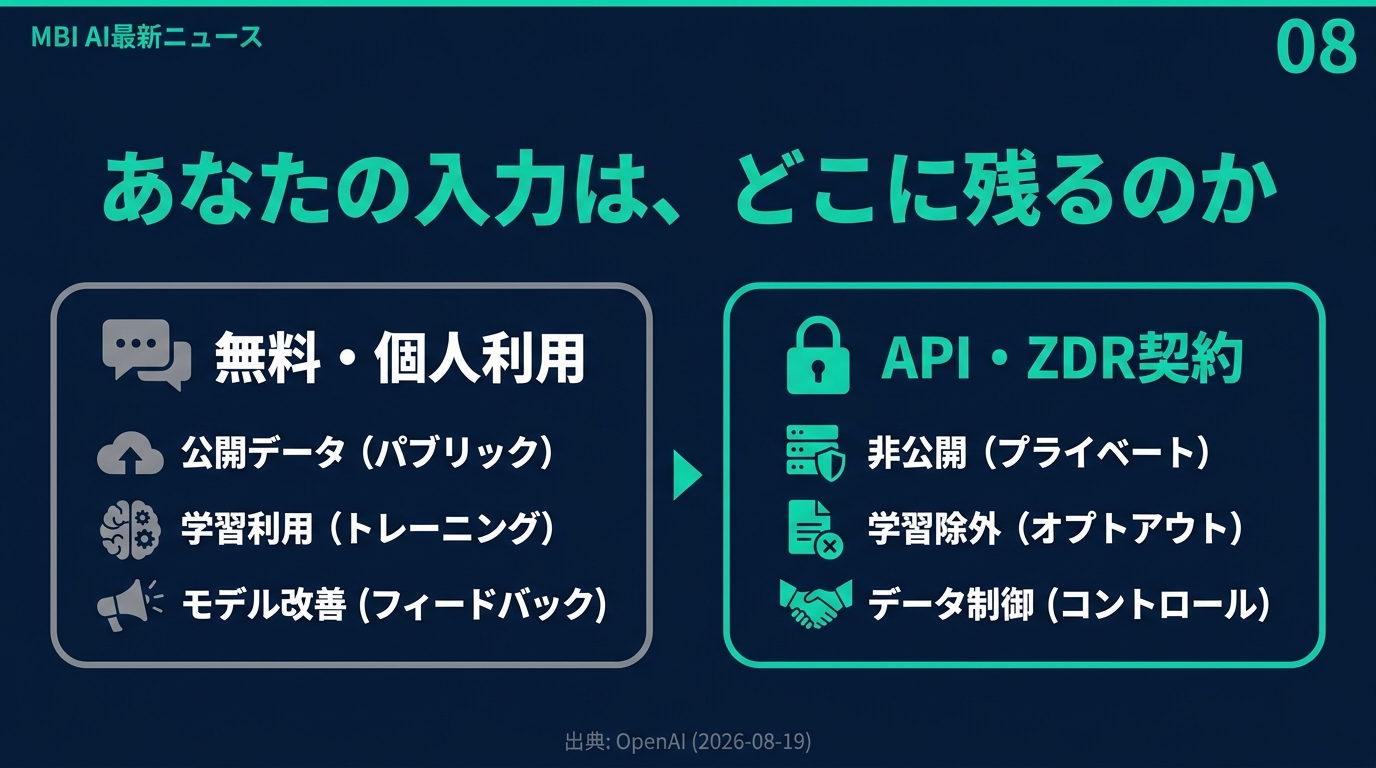
⑧ 生活への影響 — あなたの入力はどこに残るのか
ここで冷静に線を引いておく必要があります。今回の発表は「適格なAPI顧客」向けの話であり、無料版や個人向けプランのChatGPTに自動的に適用されるものではありません。
つまり、個人がブラウザでChatGPTに愚痴や履歴書や健康の悩みを打ち込むとき、その扱いは今回の文書の対象外です。生活者として意識しておくべきことは、むしろシンプルです。
- 入力する場所によって、データの扱いは別物になる。同じモデルでも、無料版のチャット欄と、ZDR契約下のAPIでは、残り方がまったく違う。
- 勤務先が導入したAIツールは、どちらの経路か。社内で使うAIが自社契約のAPI経由なのか、各自が個人アカウントで使っているのかで、会社の機密の扱いは根本的に変わります。
- 「消える」と「誰も見ない」は同じではない。ZDRでも、CSAM疑いの画像は法律上の例外として保持されます。
逆に言えば、企業側の条件が整うほど、これまで「AIに入れてはいけません」と禁止されていた業務——診療記録の要約、契約書のレビュー、顧客データの分析——が、正規の手続きの上で解禁されていきます。医療や行政の窓口で受ける体験は、そこから変わり始めます。
まとめ
- OpenAIは2026年8月19日、今後のフロンティアモデルでも適格なAPI顧客向けにZero Data Retention(ZDR)を維持すると表明した。
- ZDRでは、リクエスト処理後にプロンプトも応答も保持されず、OpenAI担当者は内容を閲覧できない。エンタープライズ顧客データは明示的オプトインなしに学習に使われない。
- 同時にプレビューされたPrivate Safety Processingは、複数のやり取りをまたいだ危険パターンを、担当者が中身にアクセスせずに自動検知する仕組み。
- 検知時にOpenAIへ渡るのはアラートの種別と重大度のみ。顧客コンテンツは開示されない。中身を共有するかどうかの決定権は顧客側にある。
- 保管は「顧客インフラ」か「OpenAIインフラ+顧客管理の鍵」の2モデル。後者でもOpenAIは鍵の複製を持たない。
- 唯一の例外はCSAM疑い画像で、米18 U.S.C. §2258A の報告義務によりZDR下でも保持・レビューの対象。
- ロールアウトと技術ホワイトペーパーは2026年9月予定。現在はアーリー顧客と検証中。
- 投資の観点では、①ZDR非対応ベンダーの規制産業からの脱落 ②機密ワークロード流入による推論需要の押し上げ ③鍵管理・監査などガバナンス市場の拡大、の3点が焦点。
出典・参考情報
- Offering Zero Data Retention for frontier models — OpenAI(2026年8月19日)
- OpenAI Principles — OpenAI
- Our approach to advertising and expanding access — OpenAI
- 18 U.S.C. §2258A(CSAM報告義務)— U.S. House, Office of the Law Revision Counsel
- (参考)ChatGPT Ads expands across Europe — OpenAI(2026年8月18日)
- (参考)How Claude is accelerating protein design and analytical chemistry — Anthropic(2026年8月18日)