AI関連ニュース
OpenAI、10億ドルを「守る側」に配る — 水道・電力・地方銀行にDaybreakを開放。だが専門家は「見つけても直せない」と釘を刺した
OpenAIが2026年9月3日(米国時間)、サイバー防衛モデル群Daybreakへの補助付きアクセスに10億ドルを投じる「Daybreak for Frontline Defenders」を発表。上下水道・電力系統・州/地方自治体・地域銀行・OSSメンテナが対象で、今後6か月で消化させる想定。35超のパートナー製品からなるDaybreak Defense Network、MS-ISACとのパイロットも同時発表された。一方、現場の制御系セキュリティ専門家は「脆弱性を見つける速度はすでに人の処理能力を超えており、ボトルネックは直す側だ」と指摘。投資・生活の両面から、この10億ドルが何を変えるのかを整理する。
10億ドル、半年で使い切れ
2026年9月3日(米国時間)、OpenAIが「Daybreak for Frontline Defenders」を発表しました。サイバー防衛向けモデル群「Daybreak」への補助付きアクセス、訓練、技術支援、パートナーシップに、グローバルで10億ドルを投じるという内容です。
発表の場は、OpenAI本社で開かれたサミットでした。CSO Onlineによれば、会場にはFortune 1000企業のセキュリティ責任者・CISOがおよそ300人集まっており、壇上に立ったのはPresidentのGreg Brockman氏でした。
金額そのものよりも注目すべきは、その使い方の設計です。OpenAIは公式発表の中で、この10億ドルを今後6か月で消化させる想定だと明記しています。恒久的な基金でも、応募型の助成金でもありません。期限を切った補助枠です。
Brockman氏はこう述べています。「重要インフラの停止が、ただの日常になる世界に向かっているのかもしれない。それを避ける窓はまだ開いているが、我々は動かなければならない」。
Daybreakの正体は3層
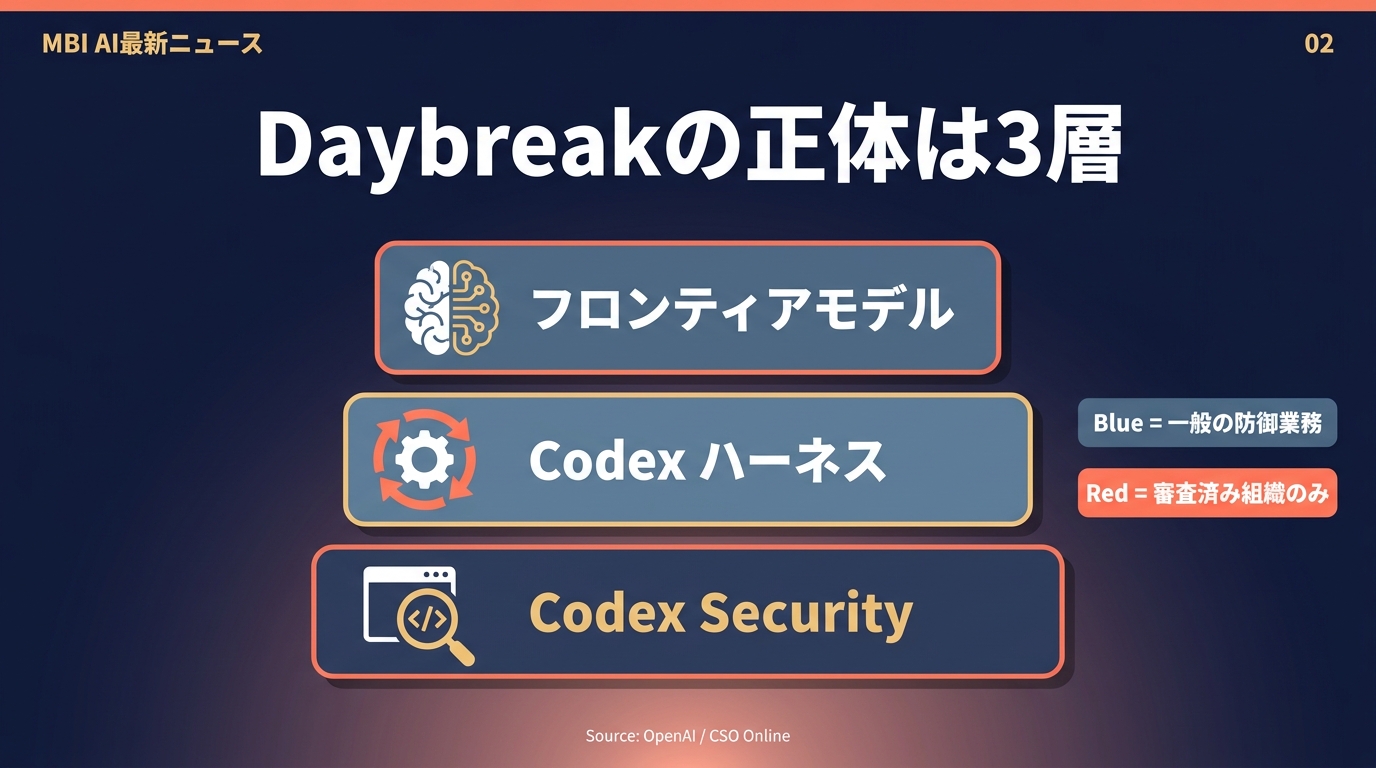
Daybreakは今年前半に立ち上がった枠組みで、審査を通った官民の防衛者だけが、認可されたサイバー防衛の目的で高度なAIを使えるようにするものです。中身は2階建てになっています。Daybreak BlueはOpenAIのメインラインモデルで一般的な防御業務を支え、Daybreak Redは承認された組織に対して、より機微で技術的に難しい仕事のための専用サイバーモデルを開きます。
CSO Onlineの報道はもう一段踏み込んで、Daybreakの実体を3つの層として整理しています。すなわち、フロンティアモデル。モデルと利用者のマシンの間に立つ実行エンジンかつ制御ループであるCodexハーネス。そして、接続されたコードリポジトリの脆弱性を特定・検証し、修正をレビューするCodex Securityです。
すでに承認済み2,000の組織・ワークスペース、数千人規模の防衛者がDaybreakを使っており、その中にはサイバーセキュリティ企業、防衛組織、法執行機関が含まれるとOpenAIは公表しています。
Brockman氏は基調講演で、市販版のCodexに自分の個人サイトをテストさせ、見つかった問題をすべて修正させたというエピソードを披露しました。「私はこの手のことの専門家ではない。だが幸い、Codexは専門家だ」。
配る相手は「予算のない現場」
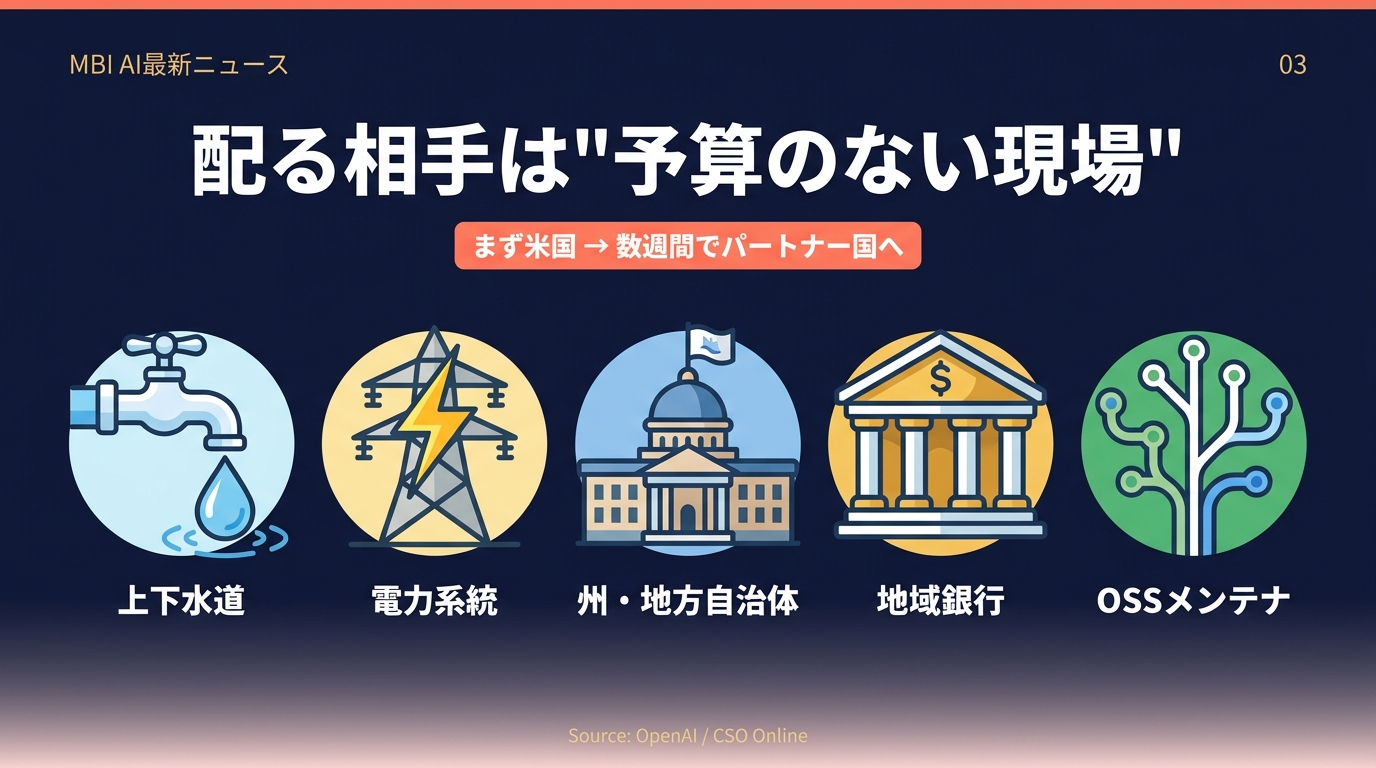
OpenAIが優先すると明言したのは、上下水道システムの運営者、電力系統の運営者、州・地方自治体、コミュニティ銀行および地域銀行、非営利団体、オープンソースのメンテナ、そしてセキュリティ資源が限られるその他の組織です。
公式発表は、その理由も率直に書いています。これらのチームの多くは、大企業が持つような予算もツールも専門人材も持たないまま、複雑で、しばしば老朽化したシステムを、より速く動く脅威から守っている、と。
Daybreakへのアクセスがあれば、レガシーコードのレビュー、不審な挙動の分析、脆弱性の特定と検証、最も深刻なリスクの優先順位付け、そして修正の開発とテストができる——これがOpenAIの想定する使い道です。
展開はまず米国から。「Daybreak for America」として米国内の取り組みを束ね、数週間以内にパートナー国へ拡大する意向だとしています。
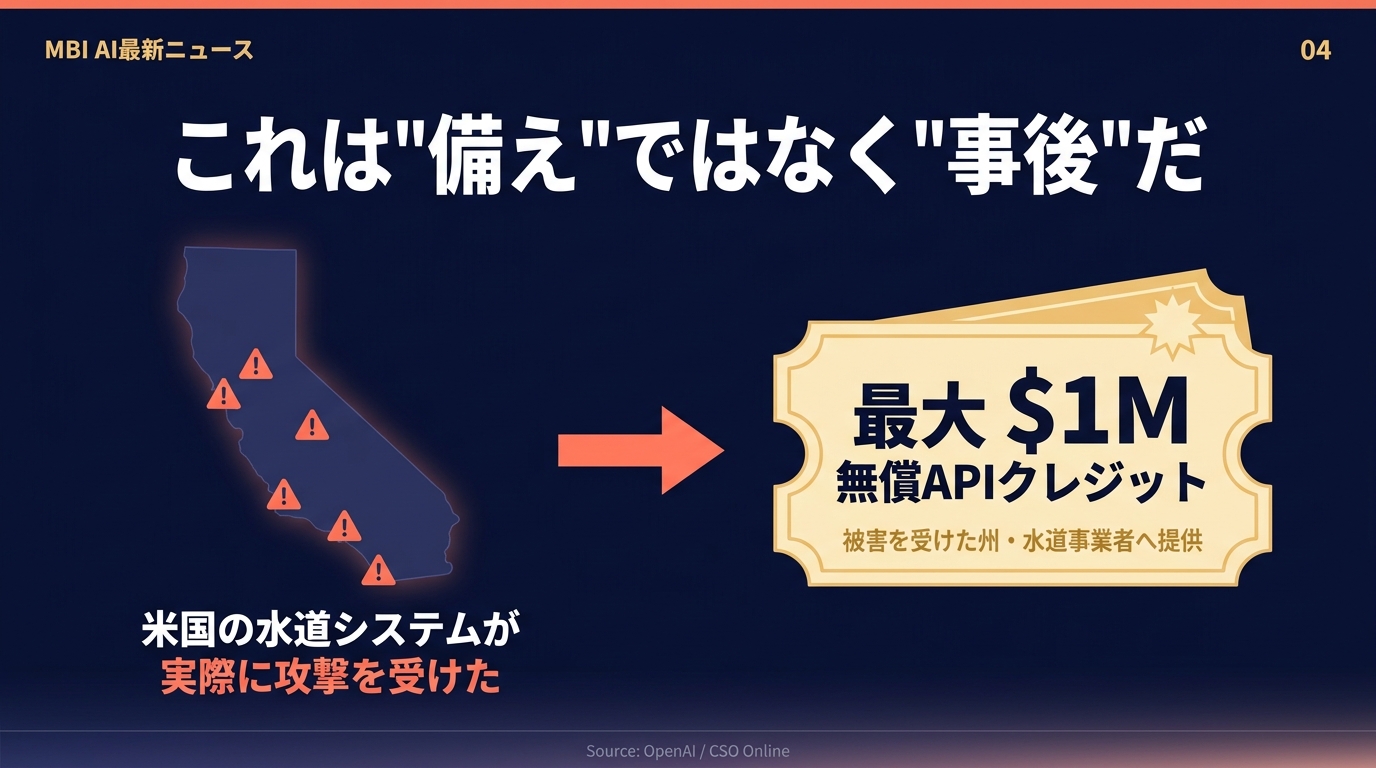
これは「備え」ではなく「事後」だ
この10億ドルは、何もない平時に出てきた話ではありません。OpenAIは公式発表の中で、米国の水道システムへの攻撃を受けて、影響を受けた州と事業者に対し、最大100万ドル分の無償APIクレジット、Daybreakアクセス、技術支援をすでに提供したと明かしています。
提供を受けたチームは、コードとシステム設定のレビュー、発見の検証、パッチの開発、修正の確認を行い、しかもその間、水道システムは稼働を続け、地域住民はサービスを受け続けられた——とOpenAIは記しています。
今回はそこから一歩進んで、MS-ISAC(Multi-State Information Sharing and Analysis Center)との公共部門・水道向けパイロットが発表されました。州・地方・部族・準州のサイバー防衛者を訓練し、支援する枠組みです。MS-ISACは公共部門の数千組織にサイバー脅威インテリジェンスやインシデント対応支援を提供しており、その会員が守っているのは、飲み水、公立病院、学校、緊急サービス、地方自治体といった、生活に最も近いシステムです。
規模感も示されています。今週開かれた2回目の公益事業者会合には、40州とワシントンD.C.を代表する参加者が集まり、その事業者群は合計で米国人口の半分超にサービスを提供しています。先週にはOpenAIが主導し、サイバーセキュリティ、テクノロジー、重要インフラ、金融、AIにまたがる150組織超が集団行動を呼びかけていました。
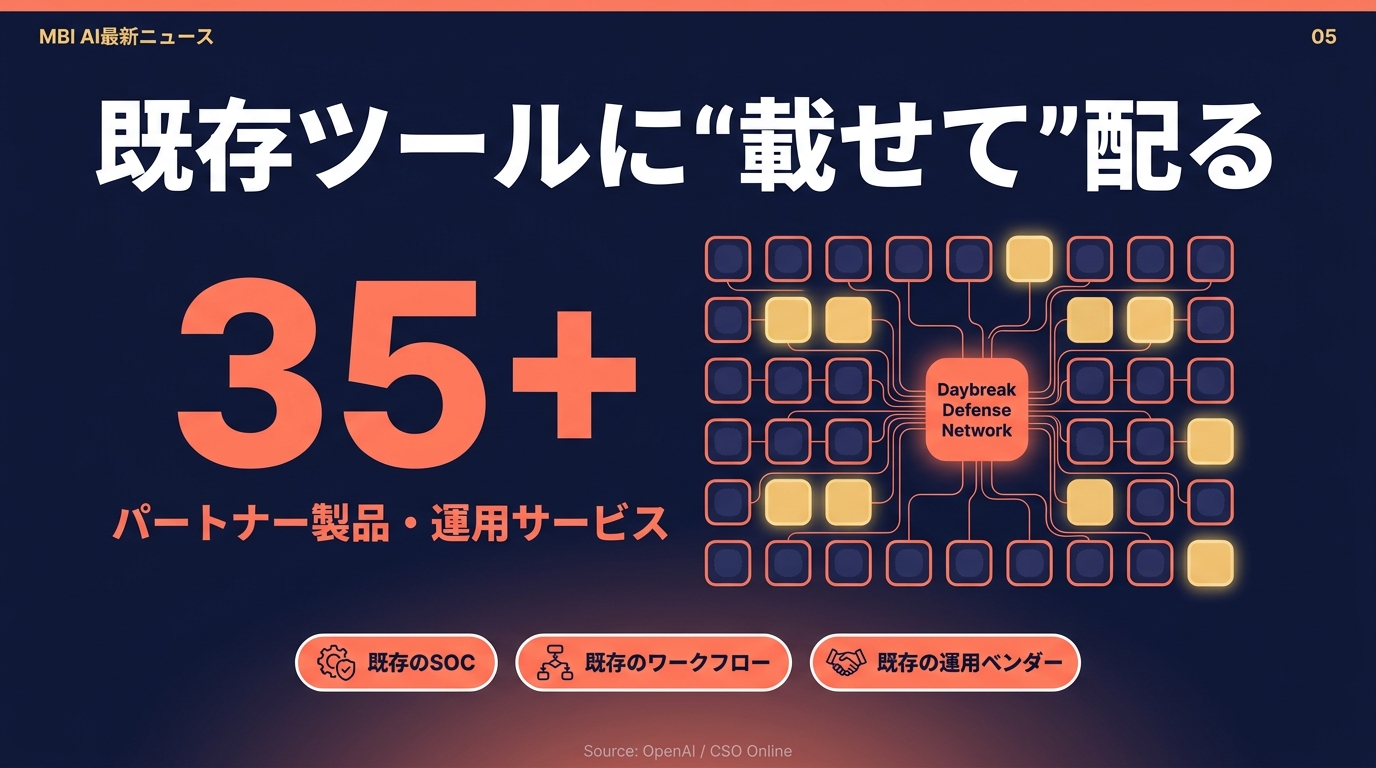
既存ツールに「載せて」配る
もうひとつの柱がDaybreak Defense Networkです。この日、パートナー各社が35を超えるパートナー製品・パートナー運用サービスを発表しました。OpenAIの狙いははっきりしています。「防衛者がすでに使っているツール、サービス、ワークフローの中にDaybreakのサイバーモデルを届ける」ことです。
言い換えれば、OpenAIは既存のセキュリティベンダーを置き換えにいっていません。既存の運用の中に入り込む道を選んでいます。これは配布戦略としては極めて現実的で、現場の乗り換えコストをゼロに近づける設計です。
さらにOpenAIは今週、「Defense Factory」のアーキテクチャを公開しました。エージェント優先の継続的な運用で、既存のセキュリティおよびエンジニアリングツールの上に載り、脆弱性を発見し、検証し、テスト済みの修正案をレビュー用に用意するまでを回す仕組みです。OpenAIは「他の防衛者が自分の環境に適応できるよう、その設計と学びを共有する」としています。
公式発表の中で、OpenAIはこの狙いを一文でまとめています。「最終的な目標は、より多くの脆弱性を見つけることではなく、より速く直すことだ」。
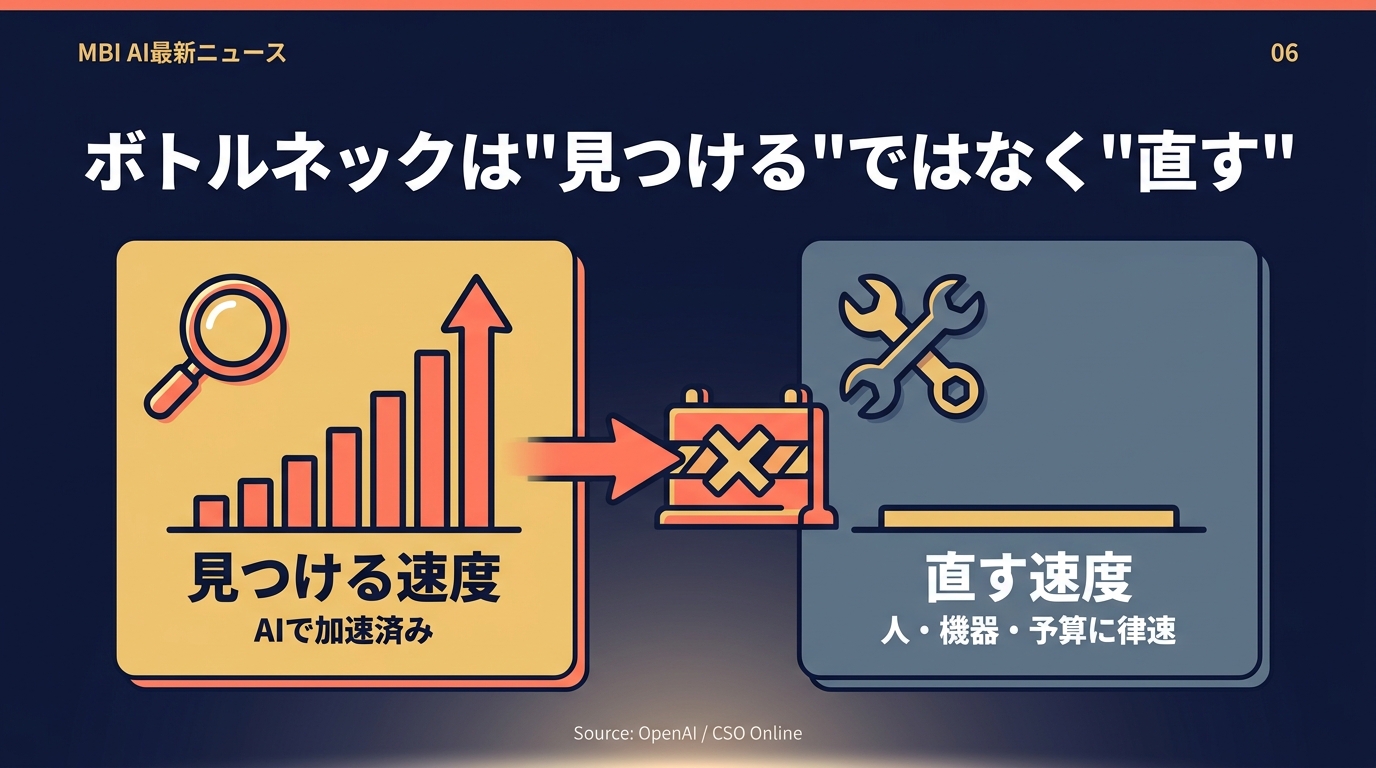
ボトルネックは「見つける」ではなく「直す」
ここが今回の記事で最も重要な部分です。CSO Onlineは、この発表に対する現場の専門家の評価も併せて載せています。称賛と、はっきりした留保の両方です。
産業制御セキュリティの専門家で、I&C Secure社長のGus Serino氏はこう述べています。「取り組みと主導性は称賛する。しかしAIは、そこに何があるのかを人間が教えない限り、OTアーキテクチャを本当の意味で評価することはできない。事業者はハードウェアとソフトウェアを特定し、購入し、設置し、設定し、保守する必要がある。AIはその一部を助けられるが、実際の実装は依然として人間に頼ることになる」。
Ampyx Cyberの社長兼CEO、Patrick Miller氏はさらに踏み込みます。「事業者が追加のツールを必要としているのは分かる。だが私は、彼らがすぐには変えられないものを大量に渡して過負荷にすることを懸念している。より多くの脆弱性を見つけるのは簡単な方であり、それはすでに彼らが処理できる量を超えて加速している。付随する防御の取り組みは良い選択肢だが、これらのアプローチはOT環境で安全に展開する前にテストされる必要がある」。
つまり、AIが増やすのは「発見」の速度であって、「修復」の速度ではない。修復には、機器の調達、設置、設定、停止調整、そして人の手が要ります。10億ドルは発見側のコストを劇的に下げますが、修復側の制約はそのまま残ります。
皮肉なことに、Brockman氏自身の言葉もこれを裏書きしています。「もし穴があるなら、小さな脆弱性があるなら、それらを繋ぎ合わせる障壁は劇的に下がった。ベストプラクティスを緩めても済んでいた場所は、もう通用しない」。
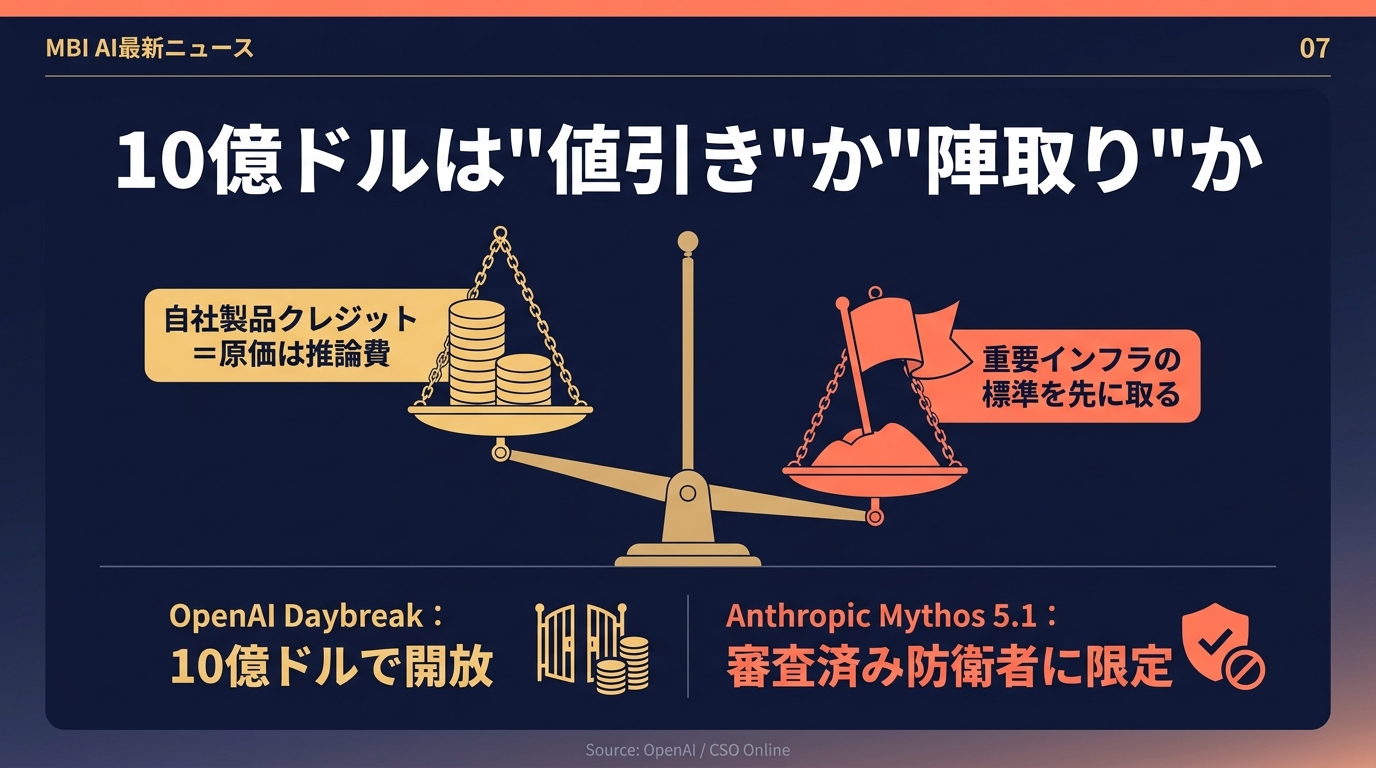
投資の視点:10億ドルは「値引き」か「陣取り」か
投資家の目線で読み直すと、この発表は3つのことを言っています。
第一に、これは現金の外部流出ではありません。10億ドルは自社製品に対する補助であり、OpenAI自身が「補助付きアクセス」と表現しています。原価の中心は推論コストです。そして6か月という期限が切られている。恒久的な値引きというより、期間を区切った陣取りに近い設計です。
第二に、防御AIの戦略が2社で割れました。Anthropicは9月3日、Mythos 5.1を審査済みの防衛者・研究者に限定して開いています。同じ「防御向けフロンティアモデル」でも、Anthropicは絞り、OpenAIは配る。8月にOpenAIがAstraを自社初の「Critical」サイバー能力と認定したことを思い出すと、わずか1か月で、危険だから絞るゲートが、10億ドル分ばら撒く蛇口に変わったことになります。
第三に、追うべき数字は3つです。①6か月後の有償転換率。②Daybreak Defense Networkの35超のパートナーのうち、誰が主導的な位置を取るか。③州の公益事業委員会や銀行監督当局が、重要インフラでのAI利用をどう規制に落とすか。
そして最大のリスクは、前章で見た「発見と修復のギャップ」です。ここが埋まらないまま導入だけが進むと、AIは監査上「未修復の既知脆弱性リスト」を増やす装置になりかねません。見つけた以上、直していないことが記録に残るからです。
なお、OpenAIはこの10億ドルの会計上の取り扱いや補助率を公表していません。売上として計上されるかどうかは不明であり、公表がない以上ここでは推測しません。
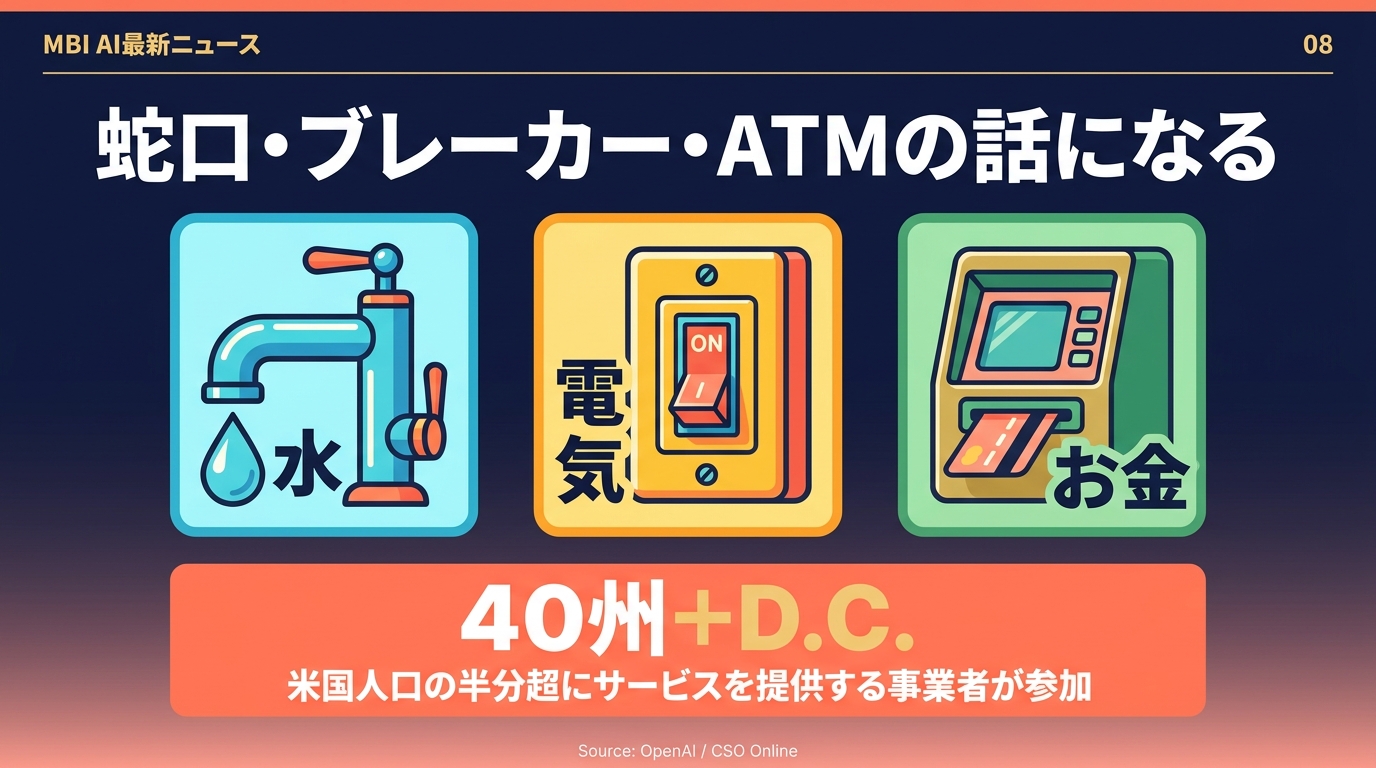
生活の視点:蛇口・ブレーカー・ATMの話になる
この話が最終的に着地するのは、水と、電気と、お金です。
OpenAIが優先対象に挙げた上下水道、電力系統、地域銀行は、そのまま蛇口・ブレーカー・ATMに対応します。実際、今回の会合に参加した事業者群は、米国人口の半分超にサービスを提供しています。守っている側が動かなければ、止まるのは私たちの生活の側です。
日本に住む立場から見ても、これは他人事ではありません。水道事業の広域化、設備の老朽化、そして人手不足という構造は、米国の「予算も人手も足りないのに複雑で古いシステムを守っている」という描写とほぼ重なります。違うのは、いま米国では、その現場に高性能なAIが補助付きで配られ始めた、という点です。
個人にできることは限られます。地域金融機関のオンラインバンキングでパスキーや多要素認証を有効にする。公共料金の請求書を装ったフィッシングに警戒する。その程度です。ただ、本質は個人の努力ではなく、事業者側の投資判断にあります。「AIが安く手に入る」ことは、その投資判断の前提を確実に変えます。言い訳が一つ減るからです。
まとめ
- OpenAIは2026年9月3日(米国時間)、サイバー防衛モデル群Daybreakへの補助付きアクセスに10億ドルを投じる「Daybreak for Frontline Defenders」を発表。今後6か月で消化させる想定。
- 対象は上下水道・電力系統・州/地方自治体・地域銀行・非営利団体・OSSメンテナ。まず米国、数週間以内にパートナー国へ。
- Daybreakの実体は「フロンティアモデル+Codexハーネス+Codex Security」。Blue(一般防御)とRed(承認組織のみ)の2階建て。すでに承認済み2,000組織が利用。
- 米水道への攻撃を受け、被害を受けた州・事業者には最大100万ドルの無償APIクレジットを提供済み。今回はMS-ISACとのパイロットへ発展。
- Daybreak Defense Networkとして35超のパートナー製品・サービスを同時発表。既存ツールの中に入り込む配布戦略。
- ただし現場の専門家は「見つける速度はすでに人の処理能力を超えている。ボトルネックは直す側だ」と指摘。AIはOT環境を人の入力なしに評価できず、実装は人間に依存する。
- 投資の要点:現金流出ではなく自社クレジットの期限付き陣取り。Anthropicの「絞る」戦略との対比。追うべきは6か月後の有償転換率、パートナー内の主導権、規制の落とし所。
出典・参考情報
- OpenAI「Daybreak for Frontline Defenders: $1B to protect essential services」(2026年9月3日) openai.com
- OpenAI「Daybreak」製品ページ openai.com/daybreak
- OpenAI「Daybreak Defense Network」パートナー一覧 openai.com/daybreak/partners
- OpenAI「The Defender’s Window」(2026年8月17日) openai.com
- OpenAI「Collective Cyberdefense」 openai.com
- CSO Online「OpenAI targets small utilities with $1 billion cyber defense initiative」(Cynthia Brumfield、2026年9月3日) csoonline.com
- Help Net Security(2026年9月4日) helpnetsecurity.com